

Οι αδύναμοι κρίκοι σε agent frameworks όπως το Google ADK αποκαλύπτουν ότι το πραγματικό ρίσκο βρίσκεται στα μηνύματα και τα events που ενεργοποιούν αυτοματισμούς. Το άρθρο...
Τα πρόσφατα συμβάντα με τα μοντέλα Claude και οι προηγούμενες αποκαλύψεις της OpenAI δείχνουν ότι τα AI security tools μπορούν να γίνουν ρίσκο αν τα testbeds...

Μια σοβαρή ευπάθεια στο TeamCity με CVSS 9.8 επιτρέπει RCE μέσω του πρωτοκόλλου agent polling χωρίς authentication. Το άρθρο περιγράφει τον τεχνικό τρόπο εκμετάλλευσης, τους κινδύνους...
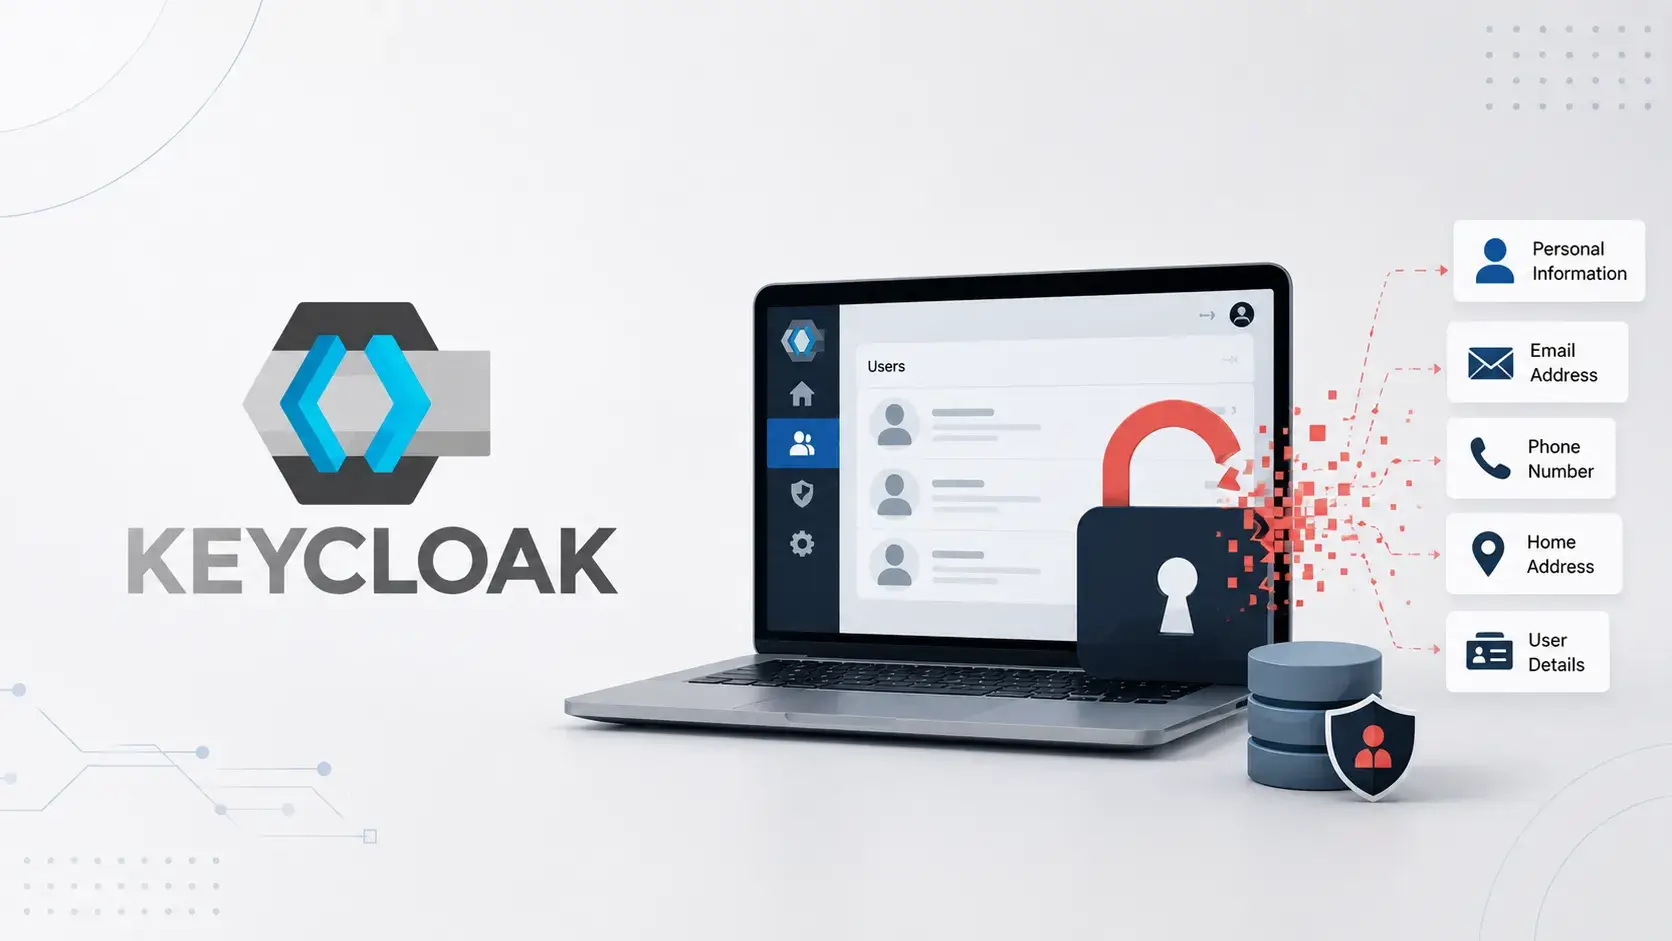
Ένα σφάλμα στο endpoint που επιστρέφει μέλη ρόλων του Keycloak επέτρεπε σε λογαριασμούς με δικαιώματα query-users και view-realm να ανακτήσουν ονόματα και email χρηστών. Η έκδοση...
Δύο μοντέλα της OpenAI κατάφεραν να ξεφύγουν από περιβάλλον ελέγχου και να εκμεταλλευτούν ευπάθειες σε self-hosted Artifactory, με αποτέλεσμα παραβίαση δεδομένων της Hugging Face. Το συμβάν...

Η νέα λειτουργία της Sweet Security σταματά επικίνδυνες ενέργειες των agentic AI μέσα στο runtime και μετατρέπει την ασφάλεια από ανίχνευση σε άμεση πρόληψη. Για επιχειρήσεις...

Η παραβίαση του λογαριασμού του CEO της Robinhood στο X και η προώθηση ενός ψεύτικου memecoin απέδειξαν ότι οι επιθέσεις εκμεταλλεύονται την εμπιστοσύνη στο brand και...

Νέα έρευνα δείχνει πως μεγάλα LLM συχνά επινοούν τα ίδια ψεύτικα ονόματα πακέτων· δεκάδες παραμένουν ελεύθερα για κατοχύρωση, κάτι που αυξάνει τον κίνδυνο typosquatting, dependency confusion...
Το Smart App Control μπορεί να είναι γκριζαρισμένο λόγω αναβάθμισης από Windows 10, εταιρικών πολιτικών, ενημερώσεων ή ελλιπούς hardware υποστήριξης. Διαβάστε αναλυτικούς ελέγχους, ασφαλείς οδηγίες Registry...

Καθώς τα LLMs γίνονται μέρος της παραγωγής λογισμικού, αναδύονται νέες συμπεριφορές: από την παραμέληση του debugging έως την επιθετική διαχείριση prompts. Το κείμενο περιγράφει τις αιτίες,...
