
Mastodon
Connect with us

ΤΕΧΝΗΤΗ ΝΟΗΜΟΣΥΝΗ

Advertisement
Advertisement
Advertisement
Advertisement

Web

OffSec μετατρέπει τα CVE του PHP2Shell και Black October σε πρακτικά εργαστήρια OffSec μετατρέπει τα CVE του PHP2Shell και Black October σε πρακτικά εργαστήρια
Hacking18 hours ago

OffSec μετατρέπει τα CVE του PHP2Shell και Black October σε πρακτικά εργαστήρια

Η επιτάχυνση εύρεσης και εκμετάλλευσης ευπαθειών από AI έκανε το Black October πιο επικίνδυνο. Η OffSec απάντησε με 80+ hands-on...
Πώς το BlackNevas διέγραψε ολόκληρο virtualization estate σε VMware ESXi Πώς το BlackNevas διέγραψε ολόκληρο virtualization estate σε VMware ESXi
Hacking4 days ago

Πώς το BlackNevas διέγραψε ολόκληρο virtualization estate σε VMware ESXi

Η υπόθεση BlackNevas αναδεικνύει πως επιτιθέμενοι χρησιμοποίησαν έγκυρα credentials, Host Profiles και υπονομευμένα backup servers για να διαγράψουν ESXi hosts...

Η έρευνα «Attack the Glass» αποκαλύπτει κρίσιμη ευπάθεια στην αλυσίδα λογισμικού Η έρευνα «Attack the Glass» αποκαλύπτει κρίσιμη ευπάθεια στην αλυσίδα λογισμικού
Hacking7 days ago

Η έρευνα «Attack the Glass» αποκαλύπτει κρίσιμη ευπάθεια στην αλυσίδα λογισμικού

Η έρευνα Attack the Glass δείχνει πως κώδικας από προμηθευτές μπορεί να αλλάξει τι βλέπουν οι χρήστες στην οθόνη, ακόμα...
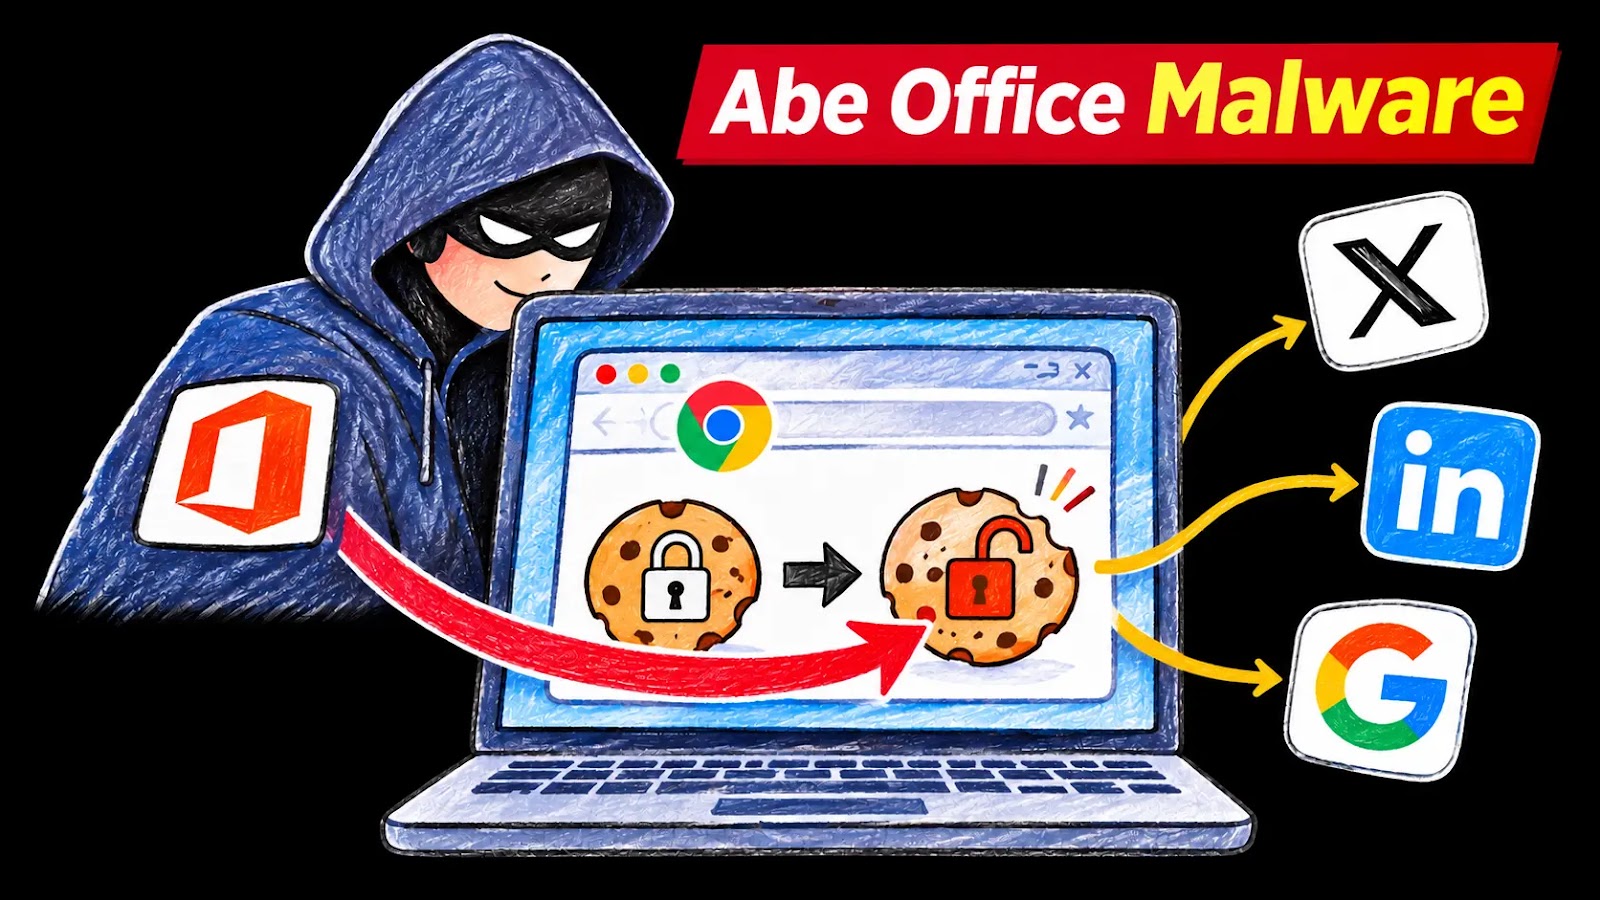
Νέο κακόβουλο λογισμικό “Abe Office” που παρακάμπτει την κρυπτογράφηση cookies του Chrome Νέο κακόβουλο λογισμικό “Abe Office” που παρακάμπτει την κρυπτογράφηση cookies του Chrome
Hacking1 week ago

Νέο κακόβουλο λογισμικό “Abe Office” που παρακάμπτει την κρυπτογράφηση cookies του Chrome

Νέα ανάλυση δείχνει πως το "Abe Office" ζητά από τον ίδιο τον Chrome να αποκαταστήσει προστατευμένα κλειδιά, εκμεταλλευόμενο helper modules,...
Dark Project: νέα Ransomware επιχείρηση και ο κίνδυνος Dark Project: νέα Ransomware επιχείρηση και ο κίνδυνος
Hacking2 weeks ago

Dark Project: νέα Ransomware επιχείρηση και ο κίνδυνος

Η ομάδα Dark Project χρησιμοποιεί μοντέλο RaaS με affiliate πρόγραμμα, double-extortion και στοχεύει κυρίως βιομηχανία και υγεία. Το κείμενο εξηγεί...
Κεντρική μονάδα πλοήγησης Renault δέχεται root από κακόβουλη SD Κεντρική μονάδα πλοήγησης Renault δέχεται root από κακόβουλη SD
Hacking2 weeks ago

Κεντρική μονάδα πλοήγησης Renault δέχεται root από κακόβουλη SD

Η ανακάλυψη δείχνει πώς μια αλυσίδα λογικών αδυναμιών σε παλαιό kernel και σε parser scripts επιτρέπει πλήρη παραβίαση της μονάδας...
Επίθεση μέσω Microsoft Teams: πώς οι επιτιθέμενοι έκλεψαν δικαιώματα Domain Admin με Επίθεση μέσω Microsoft Teams: πώς οι επιτιθέμενοι έκλεψαν δικαιώματα Domain Admin με
Hacking3 weeks ago

Επίθεση μέσω Microsoft Teams: πώς οι επιτιθέμενοι έκλεψαν δικαιώματα Domain Admin με

Οι επιτιθέμενοι προσποιήθηκαν τεχνική υποστήριξη στο Teams, απέκτησαν έλεγχο endpoints και εκμεταλλεύτηκαν κακές ρυθμίσεις στο AD CS για να εκδώσουν...
Ψεύτικες επεκτάσεις Firefox έκλεβαν seed phrases από πορτοφόλια κρυπτονομισμάτων Ψεύτικες επεκτάσεις Firefox έκλεβαν seed phrases από πορτοφόλια κρυπτονομισμάτων
Hacking3 weeks ago

Ψεύτικες επεκτάσεις Firefox έκλεβαν seed phrases από πορτοφόλια κρυπτονομισμάτων

Τρεις κακόβουλες επεκτάσεις Firefox μιμήθηκαν γνωστά crypto wallets και ανταλλακτήρια, έκλεψαν seed phrases μέσω main-world injection και αποστολής δεδομένων σε...