Hacking
Πώς το phishing εκμεταλλεύεται αξιόπιστη υποδομή email και κρυφές αλυσίδες URL
Οι επιθέσεις phishing έχουν μετακινηθεί από μολυσμένα συνημμένα σε πολύπλοκες αλυσίδες URL που αξιοποιούν αξιόπιστες υπηρεσίες και επικυρωμένα domains. Το άρθρο εξηγεί πώς λειτουργεί αυτή η τεχνική, τα πρακτικά παραδείγματα και τι πρέπει να κάνουν οργανισμοί και χρήστες για να προστατευτούν.

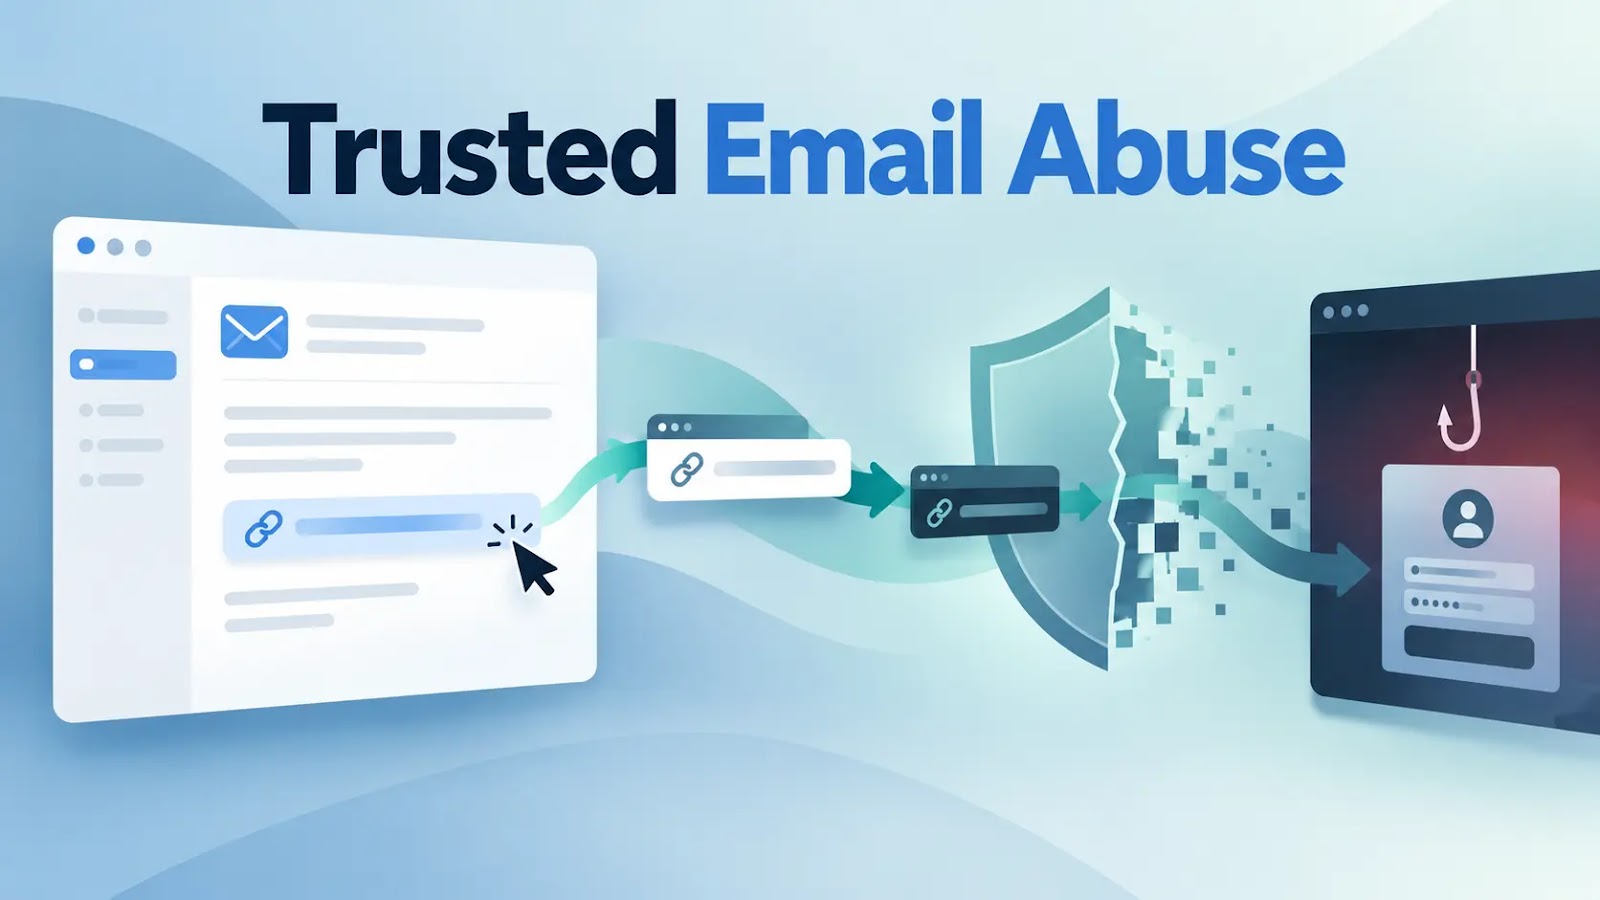
Οι επιθέσεις phishing έχουν εξελιχθεί. Δεν βασίζονται πλέον αποκλειστικά σε μολυσμένα συνημμένα ή προφανείς κακόβουλους συνδέσμους μέσα στο ίδιο το μήνυμα. Αντίθετα, οι επιτιθέμενοι αξιοποιούν αξιόπιστες υπηρεσίες παράδοσης, επικυρωμένα domains και πολύπλοκες, browser-aware αλυσίδες ανακατεύθυνσης που «κρύβουν» το κακόβουλο φορτίο έξω από την άμεση ορατότητα των παραδοσιακών φίλτρων.
Η πρόσφατη σύγκριση VBSpam αξιολόγησε δέκα εμπορικά προϊόντα πλήρους ασφάλειας email και μία open-source λύση απέναντι σε ροές επιθυμητών, ανεπιθύμητων και κακόβουλων μηνυμάτων, σύμφωνα με το πρότυπο AMTSO. Τα ευρήματα δείχνουν σαφώς μια στροφή από τα «παραδοσιακά» μοτίβα phishing σε τεχνικές που εκμεταλλεύονται την εμπιστοσύνη της υποδομής.
Πολυπλοκότητα χωρίς συνημμένα: πώς λειτουργεί η νέα προσέγγιση
Στις σύγχρονες εκστρατείες το κακόβουλο στοιχείο σπανίως είναι ένα εκτελέσιμο αρχείο ή ένα σαφώς δηλωμένο payload. Αντί για αυτό, ο επιτιθέμενος στέλνει ένα καθαρό, HTML-only μήνυμα που μοιάζει με νόμιμη ενημέρωση — ειδοποίηση πληρωμής, υπενθύμιση συνδρομής ή ενημέρωση για ανανέωση antivirus — και εμπεριέχει συνδέσμους που οδηγούν σε πολύπλοκα, πολυσταδιακά περιβάλλοντα.
Αυτή η πρώτη σελίδα λειτουργεί ως decoy: περιέχει κρυφά στοιχεία, zero-size iframes, obfuscated JavaScript και μη ορατές φόρμες POST που συλλέγουν πληροφορίες για τον browser, τη ζώνη ώρας και άλλα χαρακτηριστικά του χρήστη. Αν τα σήματα συμφωνούν με τα κριτήρια του επιτιθέμενου, η ροή συνεχίζεται προς ένα τελικό «πυρήνα» που μπορεί να έχει εντελώς διαφορετικό περιεχόμενο ανάλογα με τον χρήστη.
Παραδείγματα πρακτικών επιθέσεων
Ένα παράδειγμα προερχόταν από καμπάνια σε ολλανδόφωνο κοινό που μιμήθηκε τις McAfee και TotalAV, ισχυριζόμενη πως μια συσκευή είχε «631 επικίνδυνους ιούς». Το μήνυμα συνδύαζε απειλή κλεισίματος λογαριασμού με προσφορά 90% έκπτωσης και κατεύθυνε τα θύματα σε αλυσίδα redirect μέσω πολλαπλών domain και tracking hosts. Η τελική σελίδα εμφανιζόταν ως «scareware» ή απάτη ανανέωσης συνδρομής, με στόχο πιθανότατα στοιχεία πληρωμής ή affiliate έσοδα.
Σε άλλη περίπτωση, ένα γερμανόφωνο email παραπλανούσε ως «μανς schreiben» (υπενθύμιση πληρωμής) και παραδόθηκε μέσω Amazon Simple Email Service από το DKIM-aligned domain moolaah.com. Ο σύνδεσμος πρώτου σταδίου περιείχε obfuscated JavaScript και iframe, συγκέντρωνε browser signals και τελικά ανακατεύθυνε σε opensea.io κατά τη ζωντανή ανάλυση — δείχνοντας μια πιθανή χρήση για Web3/NFT απάτη.
Εμπιστοσύνη προς επικύρωση: γιατί SPF/DKIM/DMARC δεν αρκούν
Ένα από τα πιο επικίνδυνα λάθη που κάνουν οργανισμοί και χρήστες είναι να θεωρούν ότι ένα επικυρωμένο email (SPF/DKIM/DMARC) είναι και ασφαλές. Αυτοί οι μηχανισμοί αποδεικνύουν μόνο την ταυτότητα του αποστολέα σε επίπεδο μεταφοράς ή αρχικής παράδοσης, όχι την προαίρεση ή το περιεχόμενο της καμπάνιας.
Επιπλέον, attackers χρησιμοποιούν authenticated sender paths — ακόμα και domains που δείχνουν σχετιζόμενα με νόμιμες εταιρείες — για να μειώσουν τα false positives και να αυξήσουν την εγκυρότητα των μηνυμάτων τους στα μάτια των θυμάτων και των απλών φίλτρων.
Τεχνικές URL cloaking και γιατί παραπλανούν τα φίλτρα
Οι επιθέσεις χρησιμοποιούν διάφορες μορφές «κρυμμένων» URL για να δυσκολέψουν την ανάλυση και την αξιολόγηση: IPv6-mapped διευθύνσεις που στην πραγματικότητα κρύβουν IPv4, πολλαπλές μεταβατικές διευθύνσεις, σύντομους redirectors, και domains που αλλάζουν περιεχόμενο ανάλογα με γεωγραφία ή user-agent. Ένα ρουμανικό παράδειγμα παραπλανούσε πελάτες της BCR S.A. με μήνυμα για υποχρεωτική ανανέωση PSD2 και embedded URL στη μορφή hxxp://[0000:…:FFFF:67C1:B3DF]/…, αποφεύγοντας απλές regex-based εξαγωγές URL και reputation checks.
Παράλληλα, οι επιτιθέμενοι σερβάρουν «καθαρό» περιεχόμενο σε bots και scanners ενώ το κακόβουλο περιεχόμενο εμφανίζεται μόνο σε ανθρώπους που πληρούν συγκεκριμένα fingerprinting κριτήρια. Αυτή η τεχνική μειώνει τις πιθανότητες που έχει ένα σύστημα να «βρει» το πραγματικό κακόβουλο endpoint κατά τη στατική ανάλυση.
Τι έδειξε το VBSpam και ποιοι τα κατάφεραν καλύτερα
Παρόλα αυτά, τα κορυφαία εμπορικά προϊόντα σε αυτό το VBSpam τεστ πέτυχαν εξαιρετικά υψηλές βαθμολογίες. Η Net at Work NoSpamProxy βρέθηκε πρώτη με τελικό σκορ 99.995, 100% ποσοστό εντοπισμού malware και 99.990% στο phishing χωρίς false positives. Ακολούθησαν λύσεις όπως Bitdefender GravityZone Premium και SEPPmail.cloudfilter, ενώ προϊόντα όπως FortiMail, N-able Mail Assure και N-able SpamExperts κατάφεραν VBSpam+ επίπεδο πιστοποίησης.
Αντίθετα, η open-source εγκατάσταση Rspamd στην αξιολόγηση σημείωσε σημαντικά χαμηλότερες επιδόσεις, με τελικό σκορ 57.507 και ποσοστό ανίχνευσης phishing μόλις 62.550%. Αυτή η διαφορά υπογραμμίζει ότι η τεχνολογία, η ρύθμιση και η συνεχιζόμενη συντήρηση παίζουν κρίσιμο ρόλο στην αποτελεσματικότητα ενός gateway.
Τι μπορούν να κάνουν οι οργανισμοί σήμερα
Η σημασία των παραδοσιακών ελέγχων δεν μειώνεται — αλλά είναι σαφές ότι πρέπει να συμπληρωθούν. Σημαντικές πρακτικές περιλαμβάνουν την κανονικοποίηση obfuscated URLs, τη δυνατότητα να ακολουθούν και να επανεκτιμούν πολλαπλές ανακατευθύνσεις, καθώς και την παρακολούθηση συμπεριφορών όπως browser fingerprinting και κρυφές POST αιτήσεις.
Επίσης, η συσχέτιση email telemetry με web, DNS και identity signals βοηθά να εντοπιστούν επιθέσεις που χρησιμοποιούν authenticated channels αλλά εμφανίζουν ασυνήθιστη συμπεριφορά στη συνέχεια. Η χρήση sandboxing με πραγματικό browser context, γεωτοποθεσίες και χρονικές παραμέτρους δίνει πολύ καλύτερο ισοζύγιο ανάμεσα στην ανεύρεση κακόβουλου περιεχομένου και στη μείωση false positives.
Τι μπορούν να κάνουν οι χρήστες και οι μη τεχνικές ομάδες
Η εκπαίδευση παραμένει προτεραιότητα. Οδηγίες όπως το να μην ακολουθούν συνδέσμους σε απρόσμενα ή ανεπιβεβαίωτα emails, να εισέρχονται σε τραπεζικές ή συνδρομητικές υπηρεσίες μέσω σελιδοδεικτών ή εγχειρικών URLs, και να ελέγχουν την αλήθεια σημαντικών αιτημάτων σε ξεχωριστό κανάλι (π.χ. τηλεφωνικά) είναι απαραίτητες.
Οι ομάδες helpdesk και τα τμήματα πληρωμών πρέπει να έχουν σαφή προφίλ αποδεκτής συμπεριφοράς σε email πληρωμών και ανανεώσεων, και να είναι σε θέση να αναγνωρίσουν δείκτες όπως ασυνήθιστες διευθύνσεις, IPv6-mapped URLs ή domains που δεν συνάδουν με τον πραγματικό πάροχο.
Τι σημαίνει αυτό για την αγορά ασφάλειας και τη στρατηγική προστασίας
Για τους προμηθευτές ασφάλειας, το μήνυμα είναι ξεκάθαρο: πρέπει να επενδύσουν σε ανάλυση που αντιλαμβάνεται συμπεριφορές κατά τη θεώρηση της σελίδας στον browser, σε επαναξιολόγηση redirect αλυσίδων και σε εμπορικές συνεργασίες που δίνουν ορατότητα σε web/DNS/identity σήματα. Η απλή εφαρμογή κανόνων SPF/DKIM/DMARC ή η στατική εξαγωγή URL δεν αρκούν πλέον.
Για τις επιχειρήσεις, η λύση είναι πολυεπίπεδη. Τεχνικά μέτρα, συνεχής ρύθμιση των φίλτρων, sandboxing σε πραγματικό browser context, και επαγγελματική εκπαίδευση χρηστών πρέπει να λειτουργούν από κοινού. Ταυτόχρονα, η επιλογή λύσης email security απαιτεί αξιολόγηση της ικανότητας να ανιχνεύει κρυμμένες αλυσίδες και browser-aware κόλπα, όχι μόνο να φιλτράρει συνημμένα.