
Η επίδειξη BioShocking αναδεικνύει ότι οι AI browsers συνδυάζουν προβολή ιστοσελίδων και ενέργειες ενός LLM, δημιουργώντας νέα διαδρομή για κλοπή δεδομένων και εξουσιοδότηση. Οι χρήστες και...
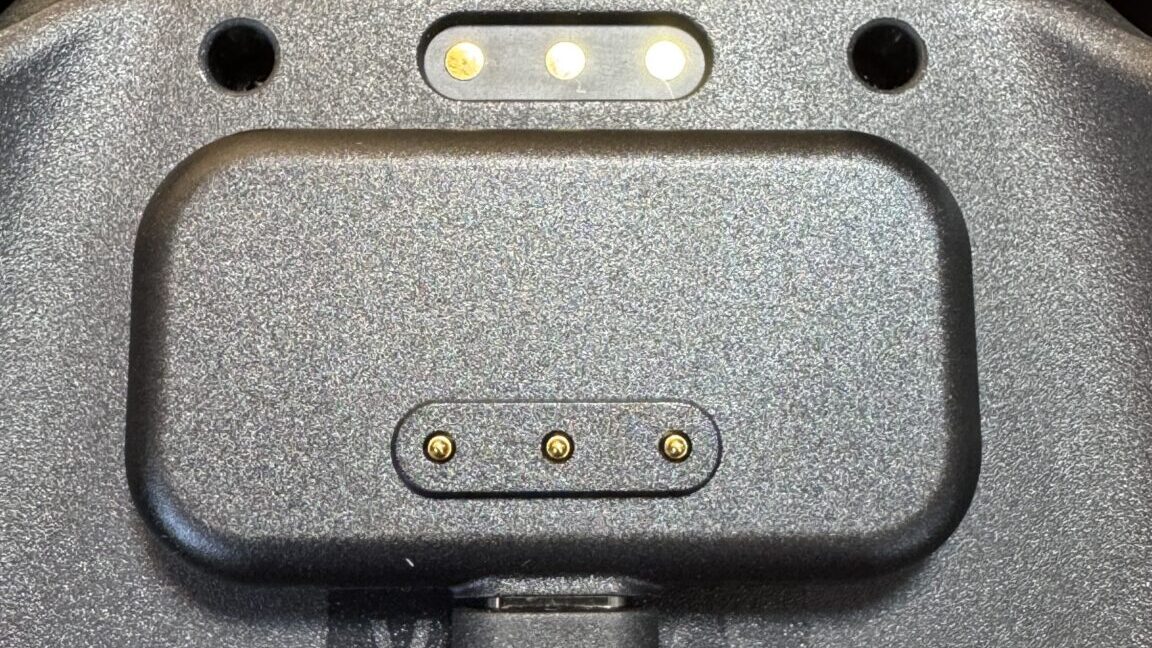
Ένα Reddit περιστατικό με τον φορτιστή-«puck» του Steam Controller που ήρθε σε επαφή με μπρασελέ ρολογιού αποκάλυψε πιθανό κίνδυνο βραχυκυκλώματος. Το άρθρο εξηγεί γιατί συμβαίνει, συγκρίνει...
Το εκτελεστικό διάταγμα των ΗΠΑ συντομεύει κατά χρόνια τα χρονοδιαγράμματα για την υιοθέτηση post-quantum κρυπτογραφίας σε κρίσιμες υποδομές. Η μετάβαση απαιτεί απογραφή, προτεραιοποίηση, hybrid λύσεις και...
Μια κρίσιμη RCE ευπάθεια στο Splunk Secure Gateway εκμεταλλεύεται ανασφαλή αποσειριοποίηση με τη βιβλιοθήκη jsonpickle και επιτρέπει κακόβουλη εκτέλεση ακόμη και από χαμηλόβαθμους χρήστες. Το άρθρο...

Η απαίτηση του Λευκού Οίκου προς την OpenAI να μειώσει την πρόσβαση στο κορυφαίο της μοντέλο φέρνει στο προσκήνιο τεχνικά, νομικά και οικονομικά διλήμματα. Το άρθρο...
Η κρίσιμη ευπάθεια στο ManageEngine AD360 αφορά προβλέψιμα SSO tokens που μπορούν να οδηγήσουν σε πλήρη ανάληψη λογαριασμών. Το άρθρο εξηγεί τι συνέβη, ποια προϊόντα και...

Η πρόταση της Linux Foundation εισάγει ένα πρότυπο ανακάλυψης και επαλήθευσης για AI agents, με στόχο interoperable identity, provenance και auditability. Οδηγεί σε ασφαλέστερες, διαλειτουργικές εφαρμογές...
Η AI βελτιώνει ανίχνευση και ανάλυση, αλλά δεν μπορεί να είναι η μόνη εξουσία για το αν ένας κώδικας τρέχει σε παραγωγή. Χρειάζονται deterministic πολιτικές, SBOMs,...

Μια εκστρατεία που εντόπισε η Kaspersky απέδειξε πως κακόβουλα scripts σε wallpapers του Steam Workshop μπορούν να εκτελέσουν επιπλέον αρχεία μετά τη λήψη, οδηγώντας σε κλοπή...
Ένα proof‑of‑concept έδειξε ότι ένα φορητό ηχείο μπορεί, μέσω αλλοιωμένου firmware και της δυνατότητας HID, να παρουσιαστεί σαν πληκτρολόγιο και να εκτελέσει εντολές σε συνδεδεμένο PC...
