

Έρευνα αποκάλυψε ένα οργανωμένο pay‑per‑install δίκτυο που εκμεταλλεύτηκε YouTube και SEO‑poisoned λήψεις για trojanized installers με περισσότερα από 10.000 OfferLoader δείγματα, επιτρέποντας σε πολλούς εγκληματίες να...
Ερευνητές εντόπισαν επιθέσεις που χρησιμοποιούν ψεύτικες προσλήψεις και παρεμβάλλονται σε Node/React projects για να εγκαταστήσουν τα NodeRabbit και PollCat. Το άρθρο εξηγεί την τεχνική αλυσίδα, τις...

Κακόβουλα πακέτα στο crates.io ενεργοποίησαν κώδικα κατά το compile και κατέβασαν πλατφόρμα‑εξαρτώμενα payload που συλλέγουν host, χρήστη και αποθηκευμένα credentials από Chrome, Brave και Edge. Οι...
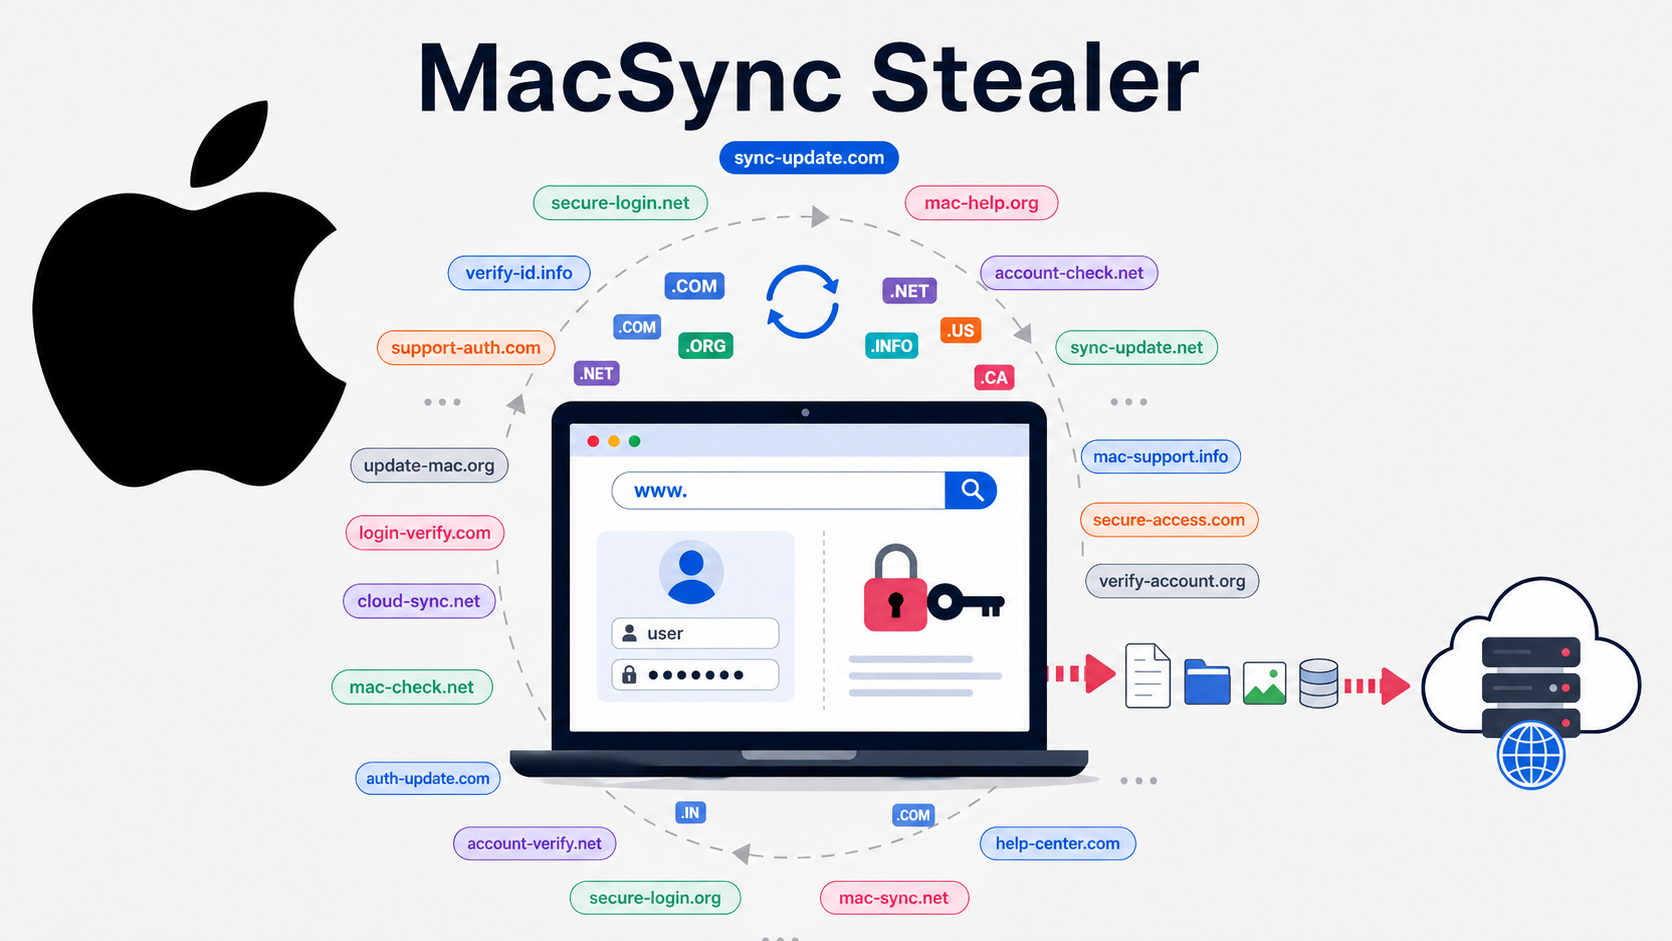
Το MacSync Stealer αξιοποιεί κοινωνική μηχανική και σταθερά τεχνικά μοτίβα για να κλέψει Keychain, browser δεδομένα, SSH και cloud credentials σε macOS. Το άρθρο περιγράφει την...
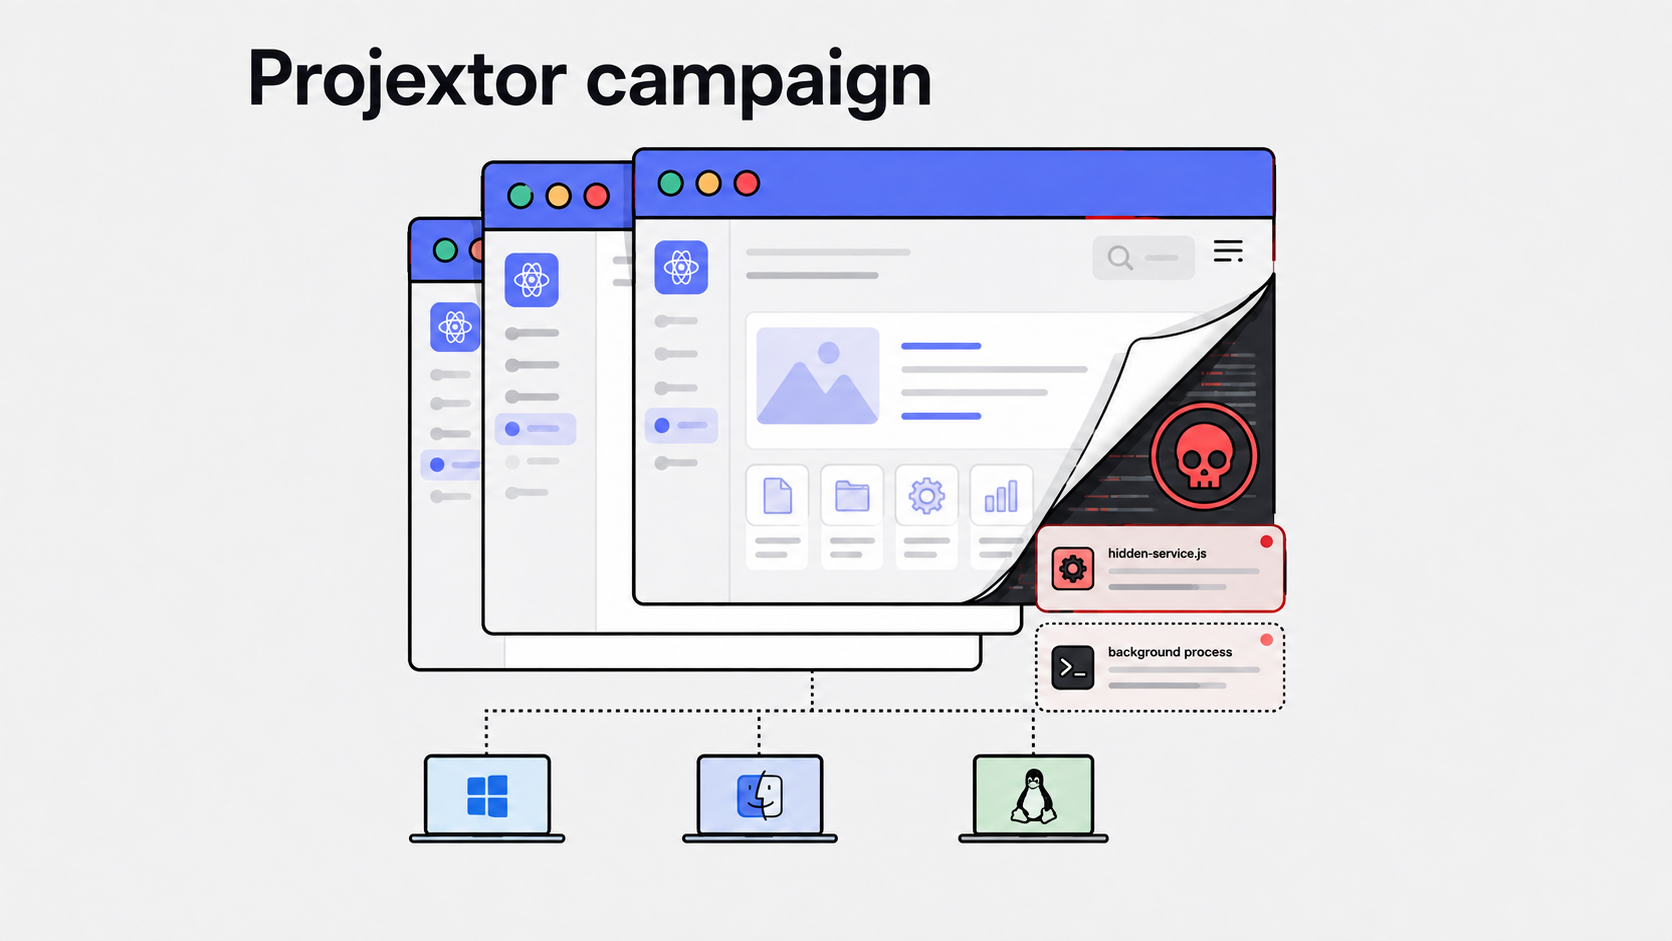
Μια εκστρατεία που χρησιμοποιεί εφαρμογές Electron παρουσιάζει λειτουργικότητα παραγωγικότητας ενώ κρύβει δυναμική φόρτωση scripts και desktop capture. Το άρθρο αναλύει τη μηχανική, τους κινδύνους και τα...
Μια νέα καμπάνια malware χρησιμοποιεί έξυπνα συμβόλαια στο δίκτυο συμβατό με Ethereum για να αποθηκεύει κρυπτογραφημένα C2 δεδομένα και να τροφοδοτεί τον Amatera Stealer, ενώ παράλληλα...
Μια σύνθετη καμπάνια malware με το Starland RAT και τον fileless WLDR agent στοχεύει χρήστες και εταιρίες, κλέβοντας credentials και πάνω από 40 πορτοφόλια κρυπτονομισμάτων μέσω...
Το PamStealer μολύνει Macs με δύο φάσεις: ένα παραπλανητικό disk image/AppleScript και ένα Rust-based infostealer που επικυρώνει κωδικούς μέσω PAM πριν τους εξάγει. Το άρθρο εξηγεί...

Μια εκστρατεία που εντόπισε η Kaspersky απέδειξε πως κακόβουλα scripts σε wallpapers του Steam Workshop μπορούν να εκτελέσουν επιπλέον αρχεία μετά τη λήψη, οδηγώντας σε κλοπή...
Μια νέα οικογένεια Android trojan, το Android.MagicAd, παρακάμπτει τα permissions και χρησιμοποιεί αποκρυπτογραφημένες native βιβλιοθήκες, Intents και media-button events για να προβάλλει διαφημίσεις και να διατηρεί...
