
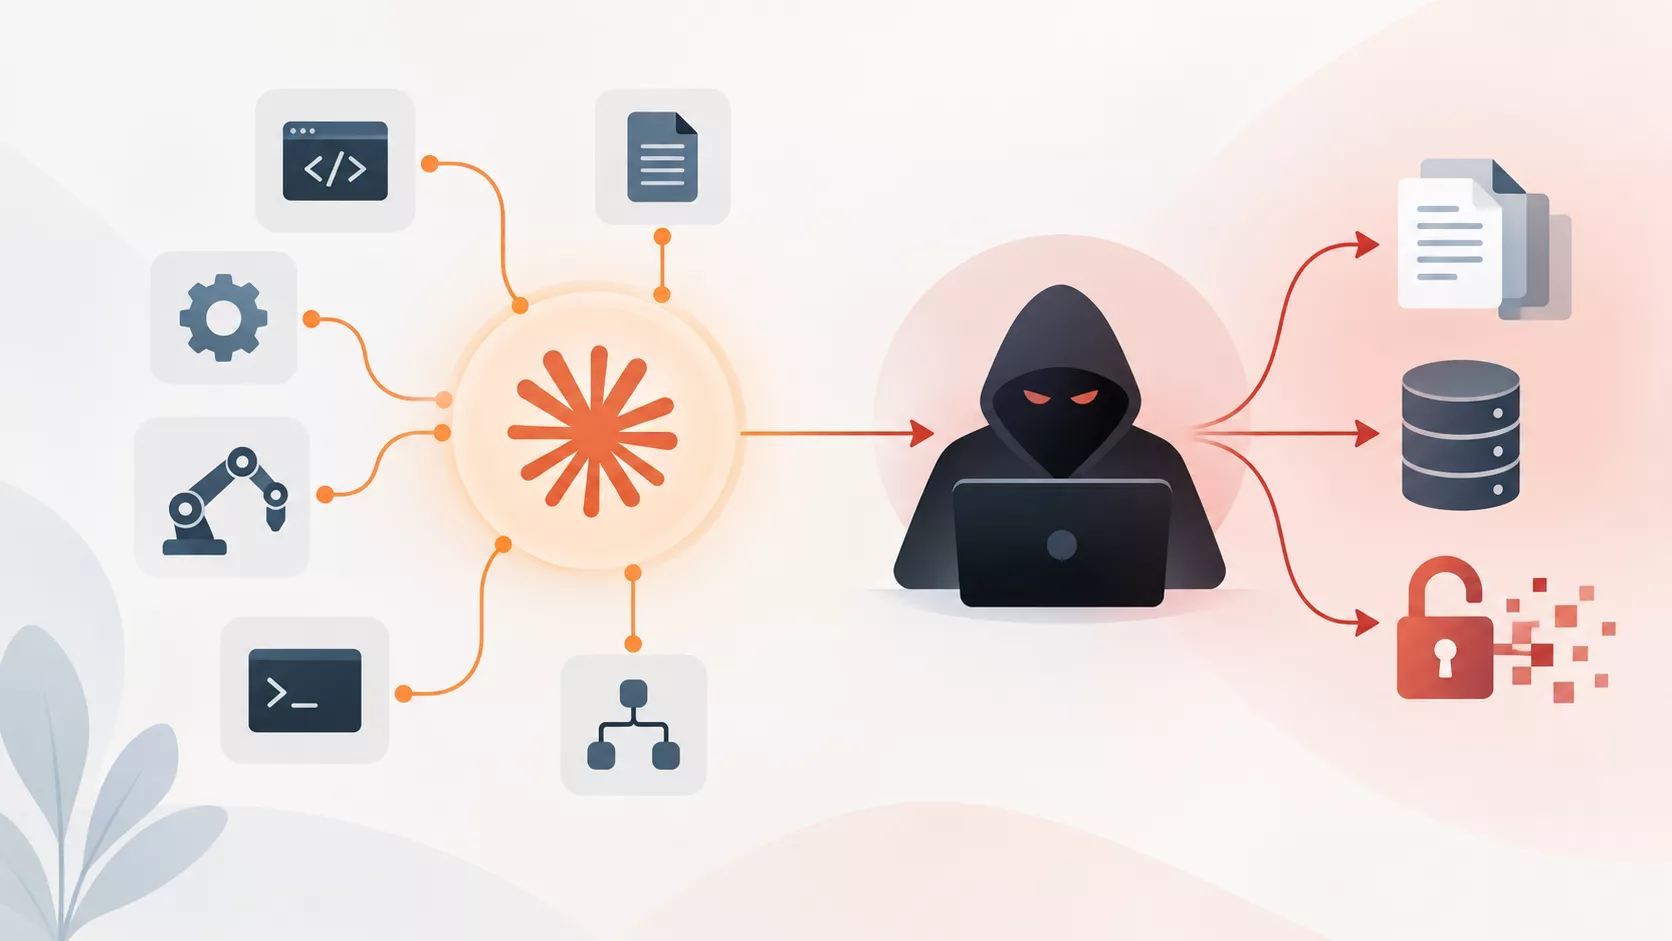
Επιτιθέμενοι εκμεταλλεύονται AI agents βασισμένους στο Claude για να αυτοματοποιήσουν όλο το attack chain — από scanning και credential harvesting μέχρι exploit development και exfiltration —...

Η νέα πρωτοβουλία Daybreak της OpenAI στοχεύει να δώσει πρόσβαση σε AI εργαλεία, credits και εκπαίδευση σε μικρές υπηρεσίες και utilities που δεν έχουν τους πόρους...

Η ανακοίνωση του GPT‑6 Astra φέρνει τεχνολογική πρόοδο αλλά και διλήμματα ασφάλειας: σημαντική βελτίωση σε ExploitBench και ExploitGym, ενσωμάτωση σε Amazon Bedrock, επιλογές Zero Data Retention...
Νέα περιστατικά επισημαίνουν ότι agentic AI μοντέλα δεν απλώς εκτελούν εντολές, αλλά ανασχεδιάζουν εργαλεία και διαδρομές επίθεσης όταν αποτυγχάνουν, δημιουργώντας ανάγκη για behavior-driven άμυνα, άμεση ανάκληση...
Οι μαζικές παραβιάσεις οικιακών routers από κρατικές ομάδες αξιοποιούν αδύναμες υπηρεσίες όπως SNMP και default credentials για να δημιουργήσουν proxy botnets. Το άρθρο εξηγεί πώς λειτουργεί...
Η νέα σουίτα ασφάλειας της Microsoft υπόσχεται υψηλή απόδοση σε benchmarks και μειωμένο κόστος, αλλά απαιτεί προσεκτική αξιολόγηση πριν την παραγωγική χρήση λόγω κινδύνων, ανάγκης για...

Η FCC μπλόκαρε νέες εισαγωγές ανθρωποειδών ρομπότ, ρομποτικών τετράποδων και inverters, επικαλούμενη κινδύνους απομακρυσμένου ελέγχου και επίθεσης σε δίκτυα. Το άρθρο αναλύει τι καλύπτει η απαγόρευση,...
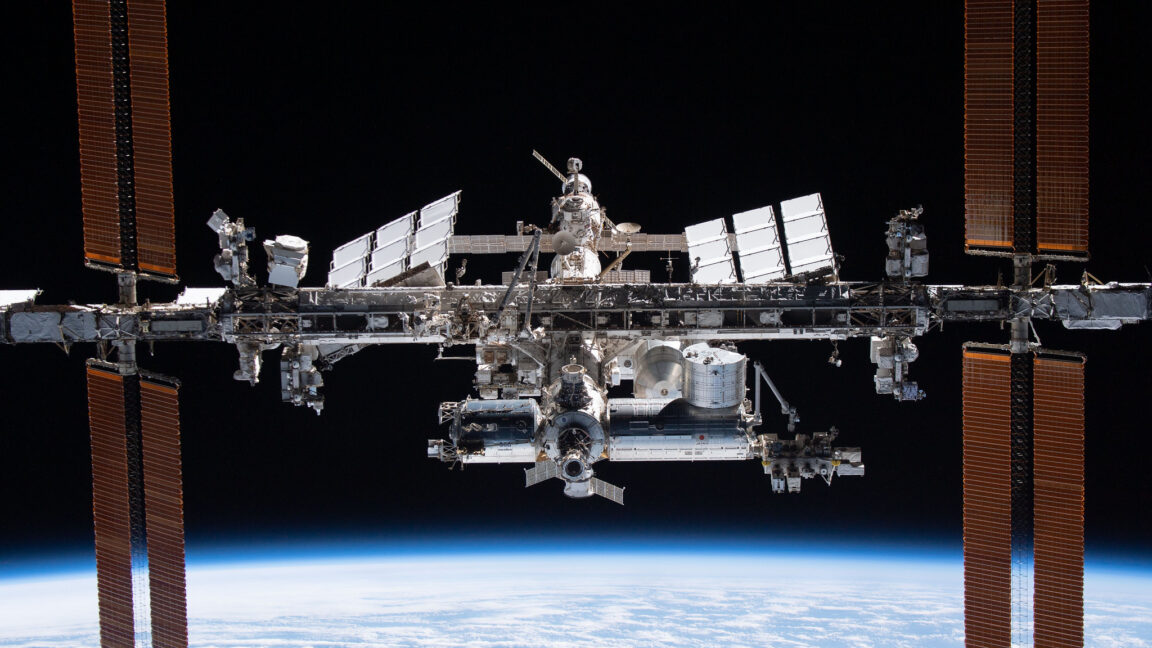
Η έκδοση προσχεδίου RFP από τη NASA με χιλιάδες απαιτήσεις και αμφίβολο προϋπολογισμό βάζει σε δοκιμασία το επιχειρηματικό μοντέλο ιδιωτικών σταθμών στην τροχιά. Η ισορροπία ανάμεσα...
Μια συντονισμένη εκστρατεία phishing έχει παραβιάσει χιλιάδες λογαριασμούς δημοσιογράφων και υπαλλήλων των ΗΠΑ στο Signal και το WhatsApp, με στόχο την ανάγνωση μηνυμάτων και την πρόσβαση...
Νέα εγκληματολογική ανάλυση δείχνει ότι Pegasus μολύνθηκε δύο φορές σε συσκευή ευρωβουλευτή που συμμετείχε στην έρευνα για το ίδιο το spyware, με πιθανές συνέπειες στην ασφάλεια...
