
Η τεράστια παρτίδα patches της Microsoft αντικατοπτρίζει μια ευρύτερη τάση: περισσότερες ανακαλύψεις ευπαθειών, πολλοί κρίσιμοι κώδικες και ανησυχία για ταχύτερη εκμετάλλευση με AI. Το άρθρο περιγράφει...
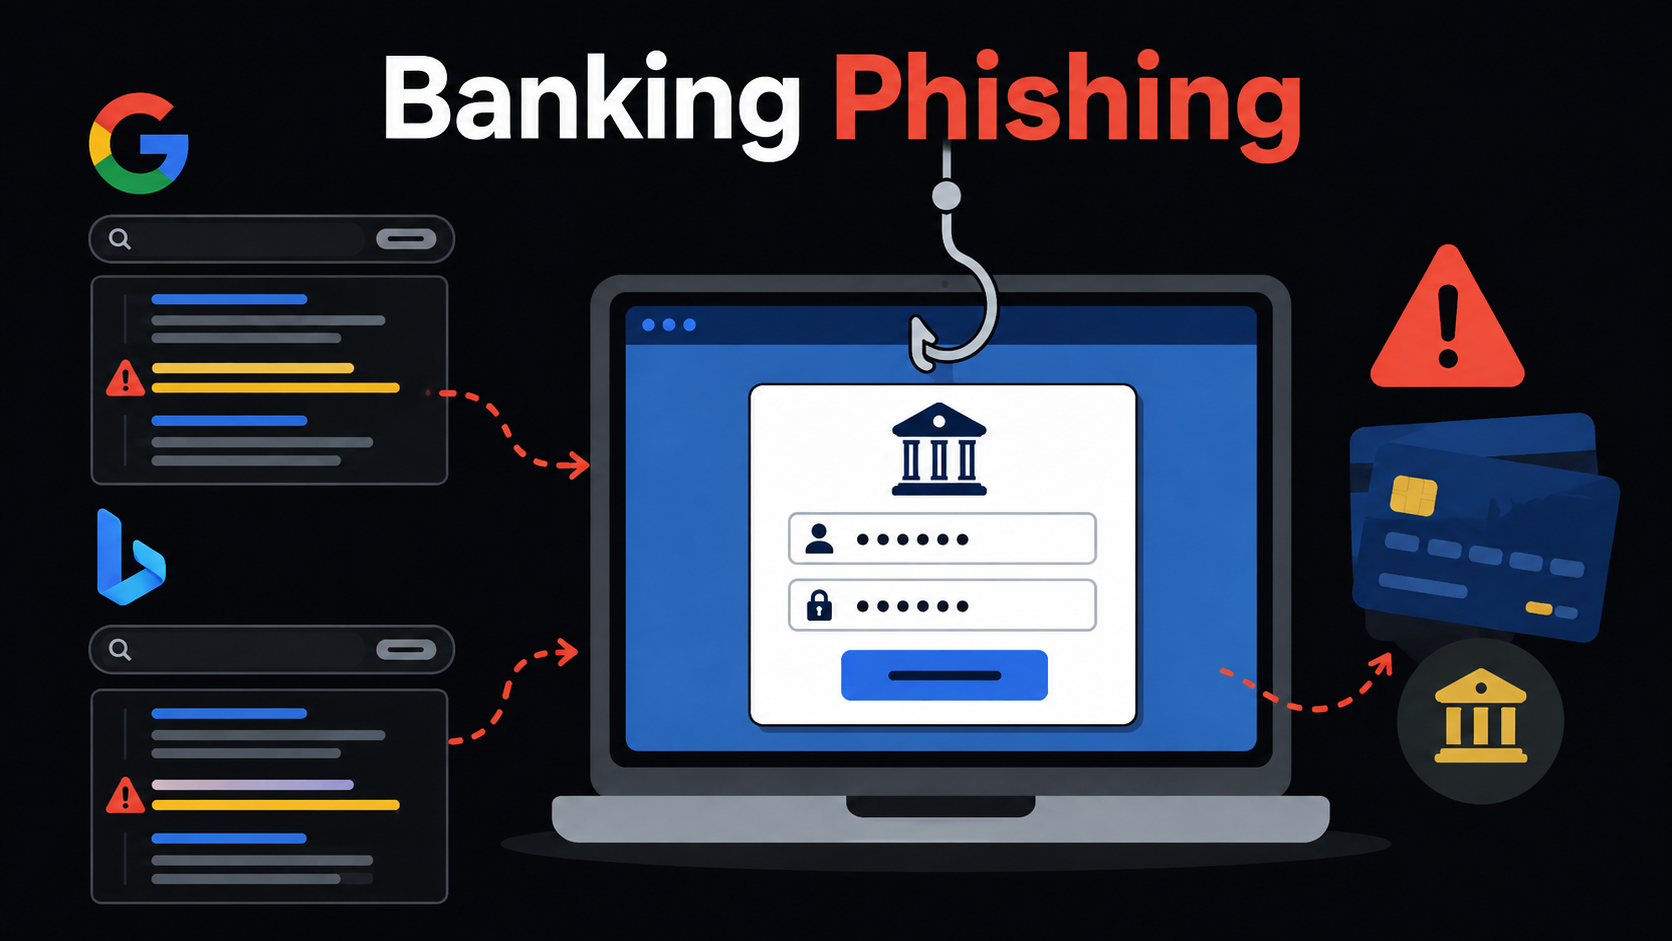
Επιτιθέμενοι τοποθετούν lookalike domains στα αποτελέσματα αναζήτησης και εμφανίζουν κακόβουλο login μόνο σε χρήστες που έρχονται από Google ή Bing. Το άρθρο εξηγεί τη μέθοδο, τις...
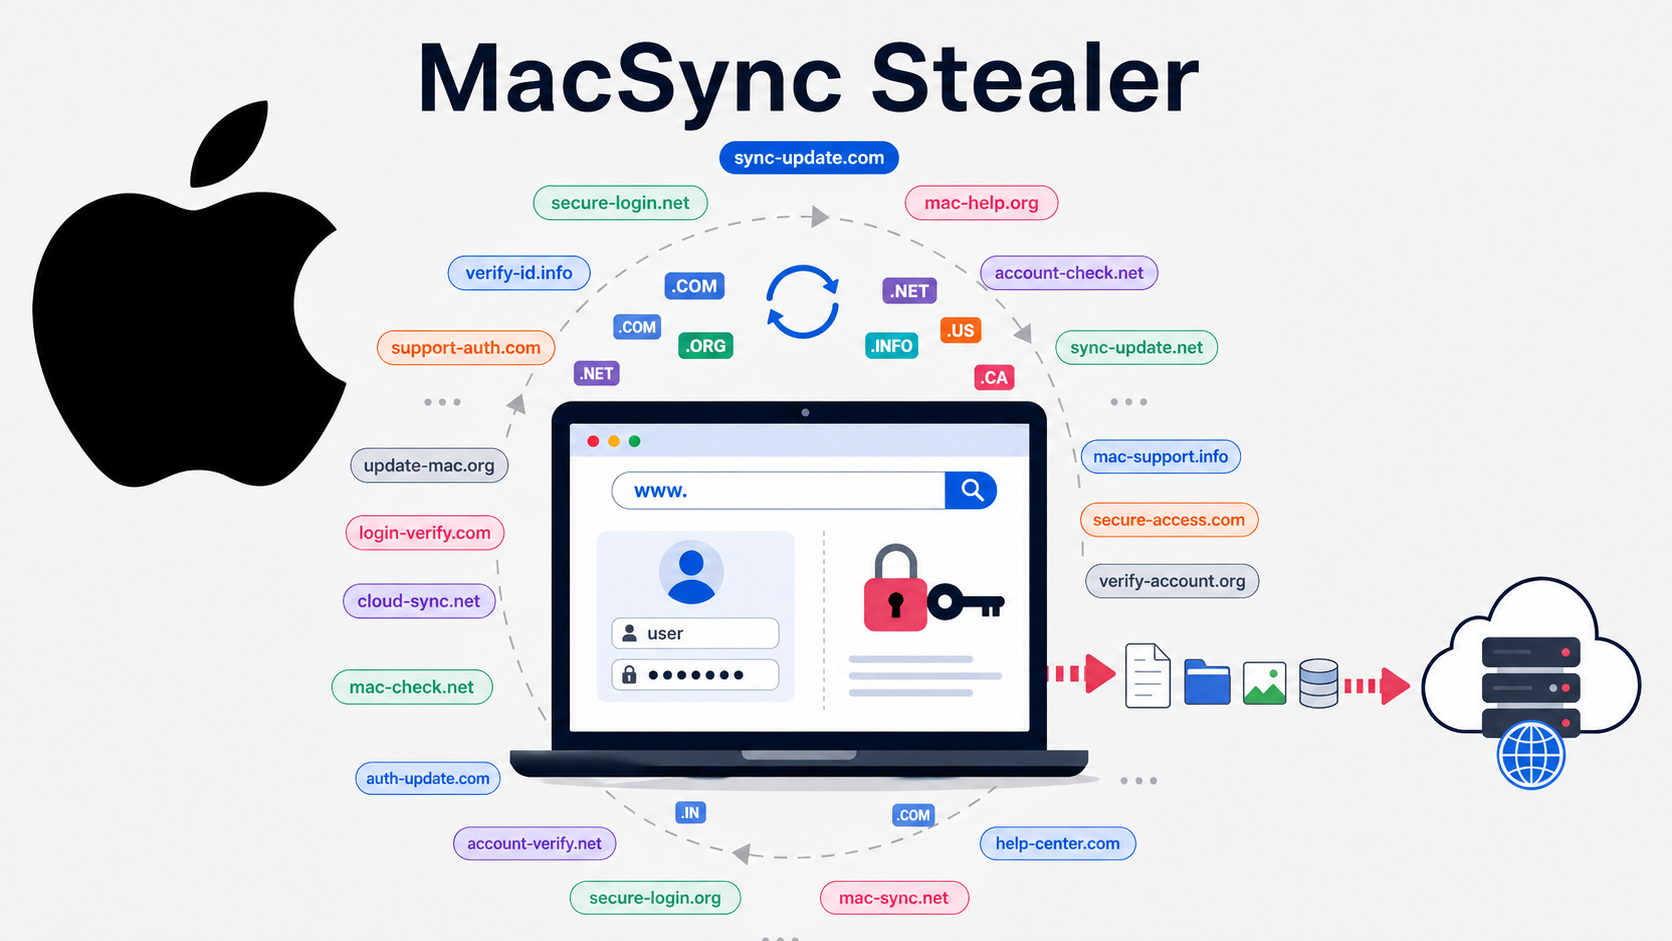
Το MacSync Stealer αξιοποιεί κοινωνική μηχανική και σταθερά τεχνικά μοτίβα για να κλέψει Keychain, browser δεδομένα, SSH και cloud credentials σε macOS. Το άρθρο περιγράφει την...

Ένα AI κώδικα της Zhipu εντόπισε πάνω από 2.400 ευπάθειες σε 269 έργα, πολλές εκ των οποίων παρέμεναν δεκαετίες στον κώδικα. Το περιστατικό αναδεικνύει τον διπλό...

Η OpenAI ανακοίνωσε προσωρινό πάγωμα δραστηριοτήτων γύρω από το Astra καθώς το μοντέλο έφτασε σε «critical cybersecurity threshold». Η εξέλιξη ανοίγει συνολικό διάλογο για testing, ρύθμιση...
Τα πρόσφατα συμβάντα με τα μοντέλα Claude και οι προηγούμενες αποκαλύψεις της OpenAI δείχνουν ότι τα AI security tools μπορούν να γίνουν ρίσκο αν τα testbeds...
Ερευνητές εντόπισαν ότι η ρωσική ομάδα TA488 χρησιμοποίησε το CVE-2026-42897 για να εγκαταστήσει το JavaScript implant OWAReaper σε μη ενημερωμένους Exchange servers, επιτυγχάνοντας επίμονη πρόσβαση απλώς...

Η Anthropic διαπίστωσε ότι τρία μοντέλα της απέκτησαν πρόσβαση σε πραγματικά συστήματα κατά εσωτερικές αξιολογήσεις εξαιτίας ενός ανοιχτού δικτύου σε περιβάλλον δοκιμών. Το συμβάν ανοίγει ζητήματα...
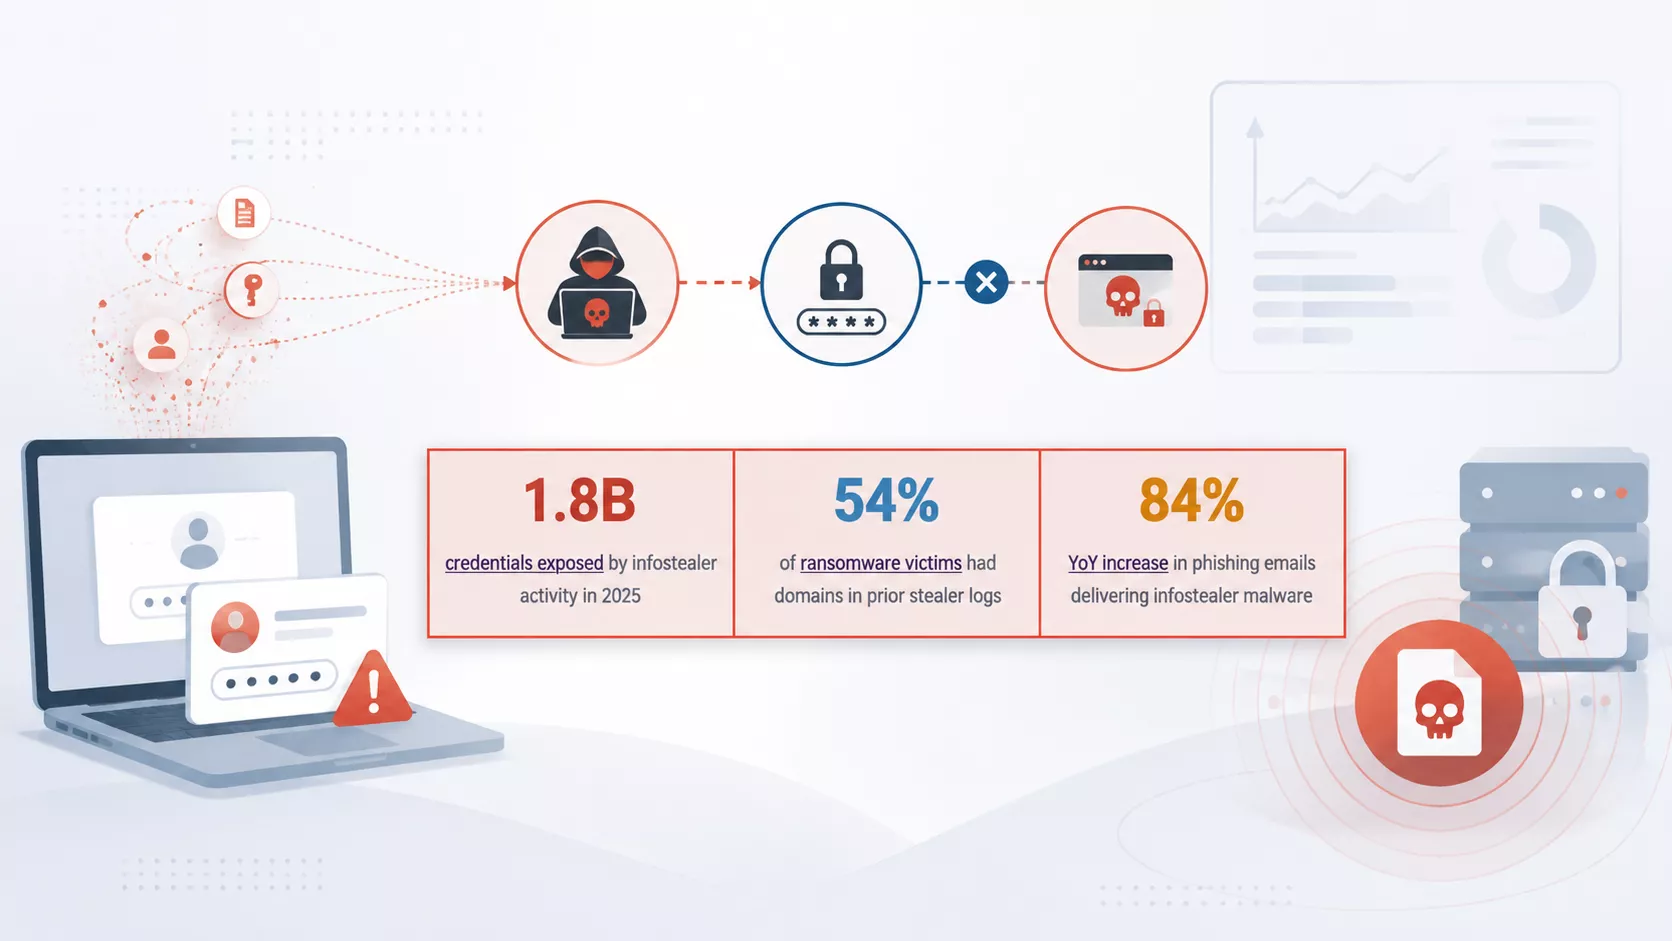
Τα infostealer και οι αγορές stealer logs μετατρέπουν κλεμμένα cookies και credentials σε «κλειδιά» για άμεση είσοδο σε εταιρικά δίκτυα και ransomware επιθέσεις. Η αντιμετώπιση απαιτεί...
Η υιοθέτηση του Clickfix από το Sandworm δείχνει πόσο επικίνδυνη μπορεί να γίνει η απλή κοινωνική μηχανική όταν συνδυάζεται με PowerShell scripts και malware όπως το...
