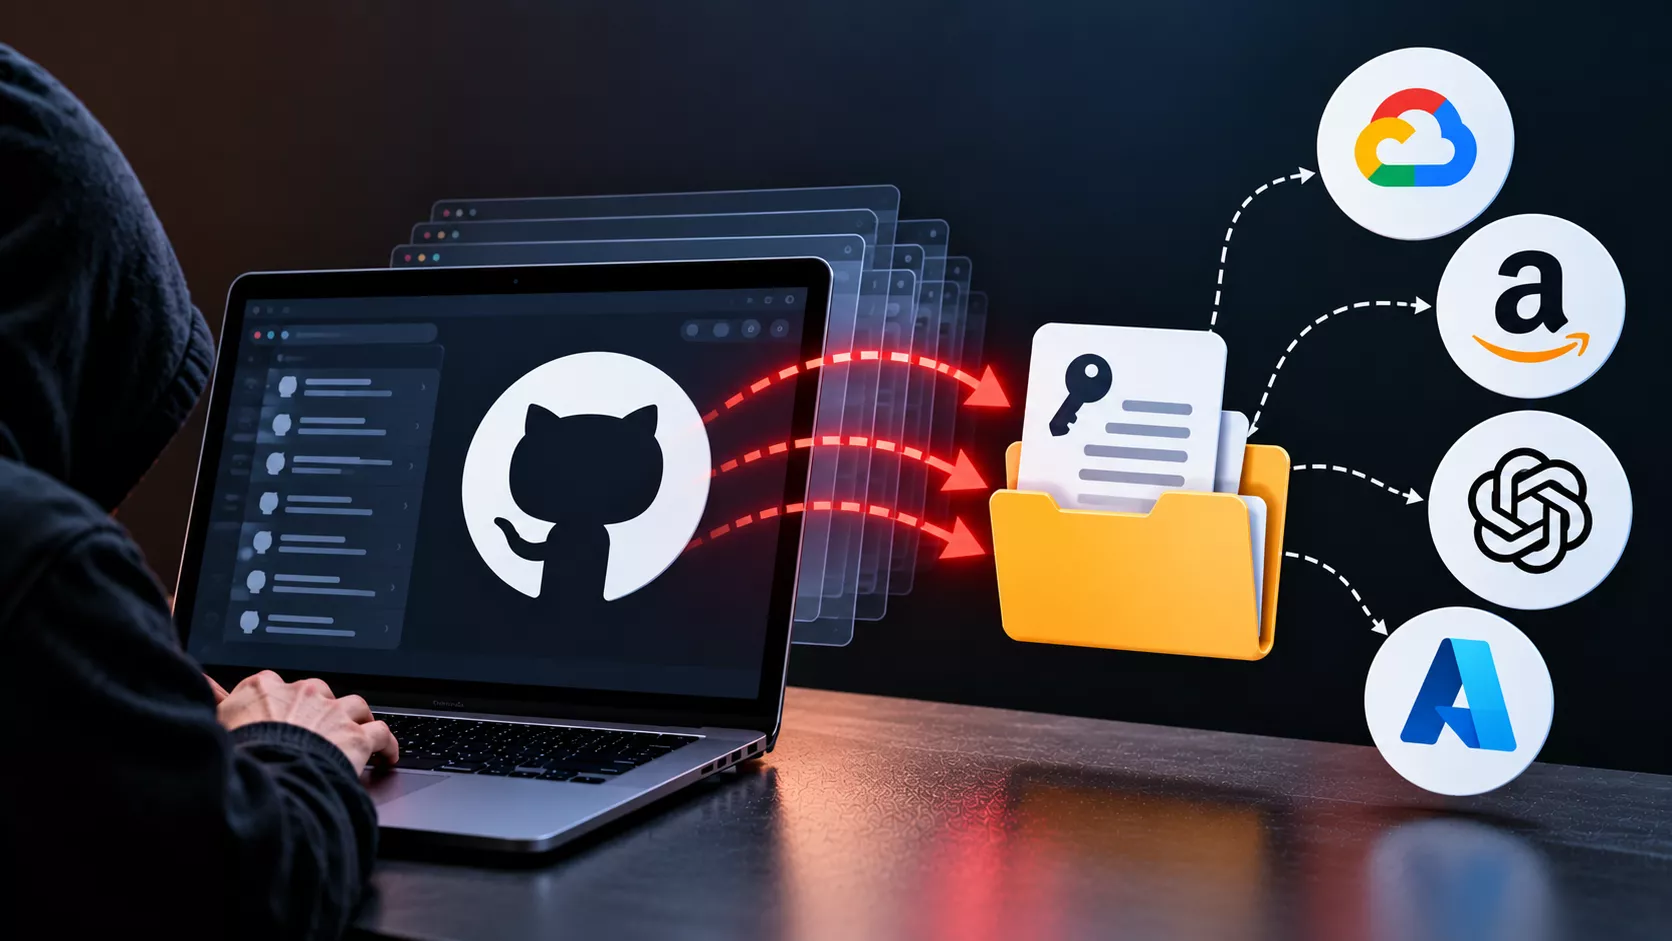
Το GhostAction χρησιμοποιεί αυτοματοποιημένα injections σε workflows για να συλλέξει διαπιστευτήρια από ενεργά αρχεία και παλιά commits, με αποστολή δεδομένων σε C2 servers. Το άρθρο περιγράφει...
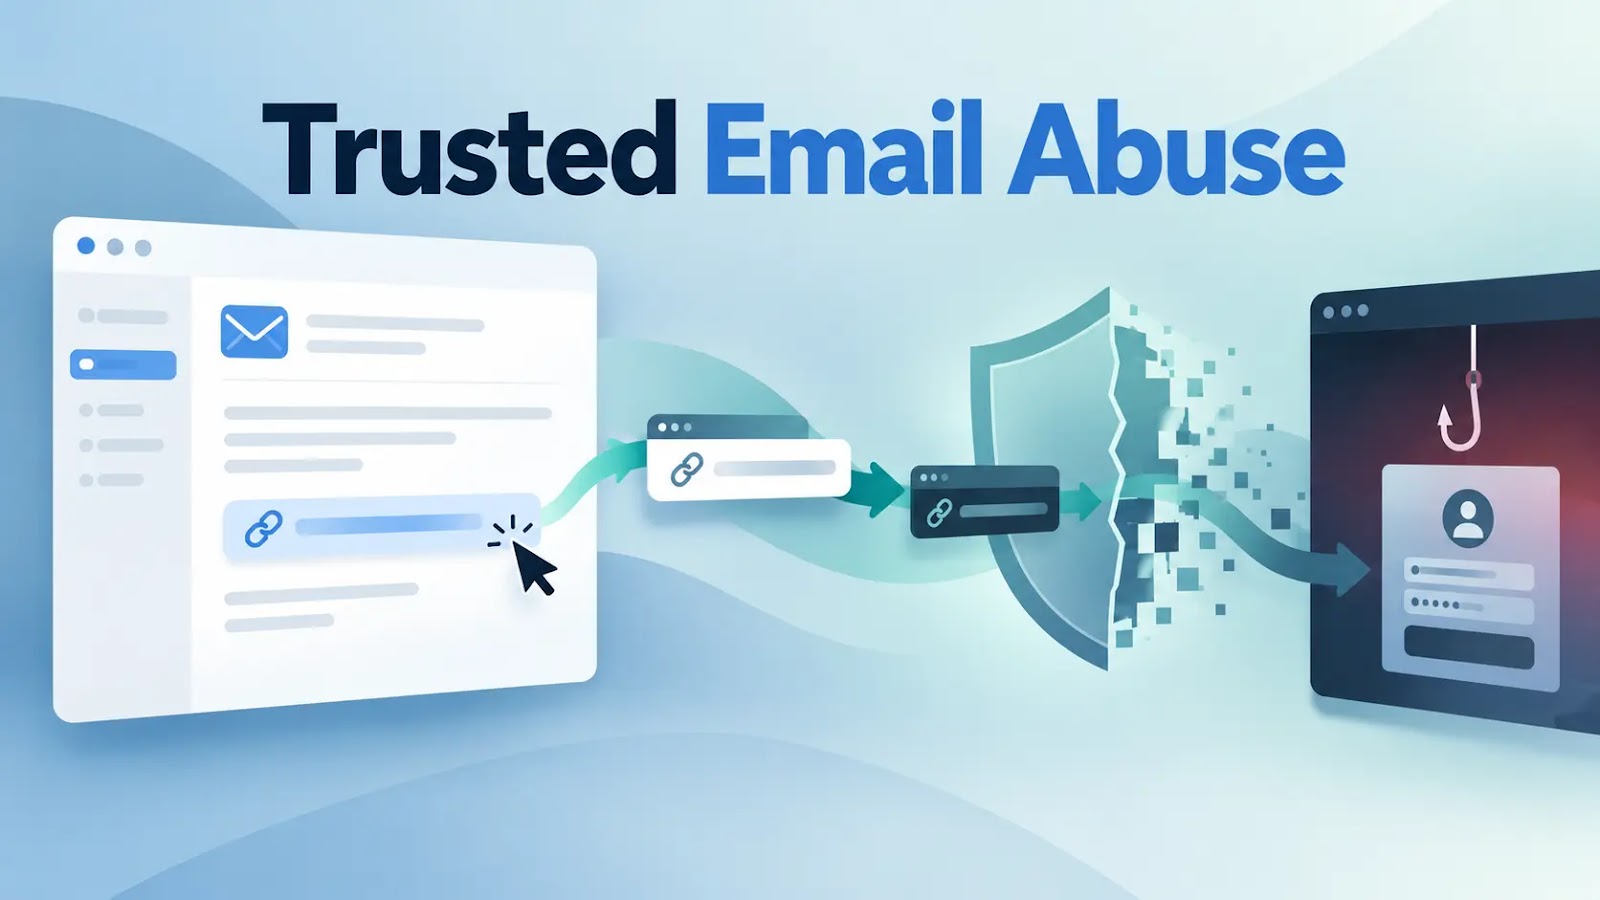
Οι επιθέσεις phishing έχουν μετακινηθεί από μολυσμένα συνημμένα σε πολύπλοκες αλυσίδες URL που αξιοποιούν αξιόπιστες υπηρεσίες και επικυρωμένα domains. Το άρθρο εξηγεί πώς λειτουργεί αυτή η...
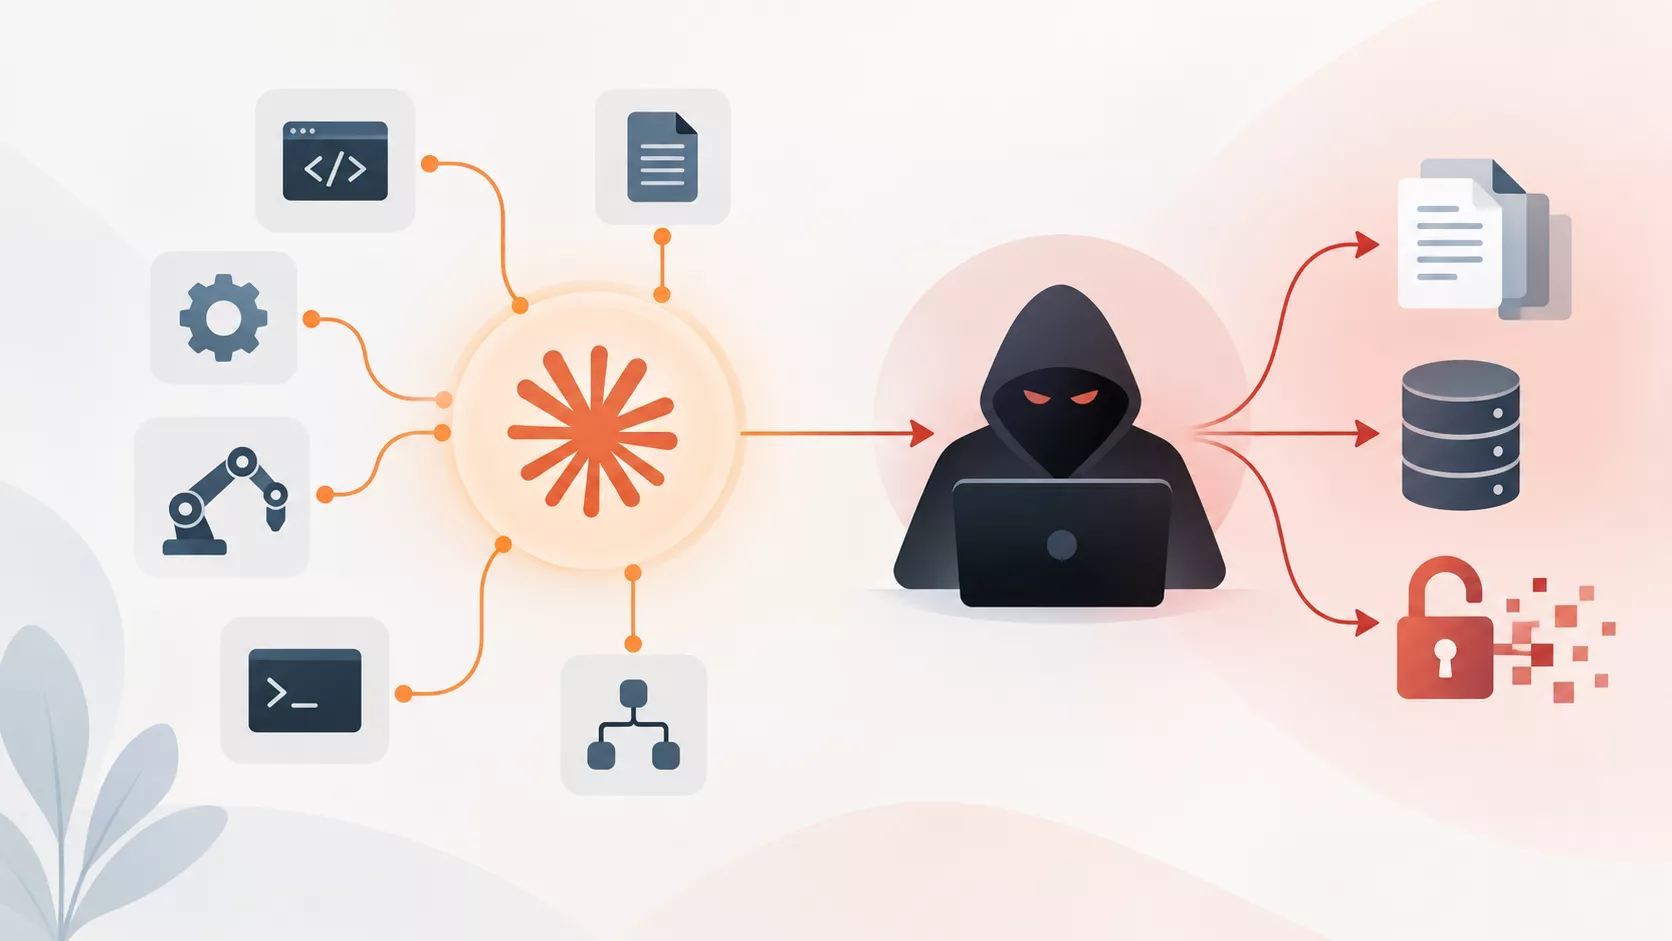
Επιτιθέμενοι εκμεταλλεύονται AI agents βασισμένους στο Claude για να αυτοματοποιήσουν όλο το attack chain — από scanning και credential harvesting μέχρι exploit development και exfiltration —...

Έρευνα αποκάλυψε ένα οργανωμένο pay‑per‑install δίκτυο που εκμεταλλεύτηκε YouTube και SEO‑poisoned λήψεις για trojanized installers με περισσότερα από 10.000 OfferLoader δείγματα, επιτρέποντας σε πολλούς εγκληματίες να...
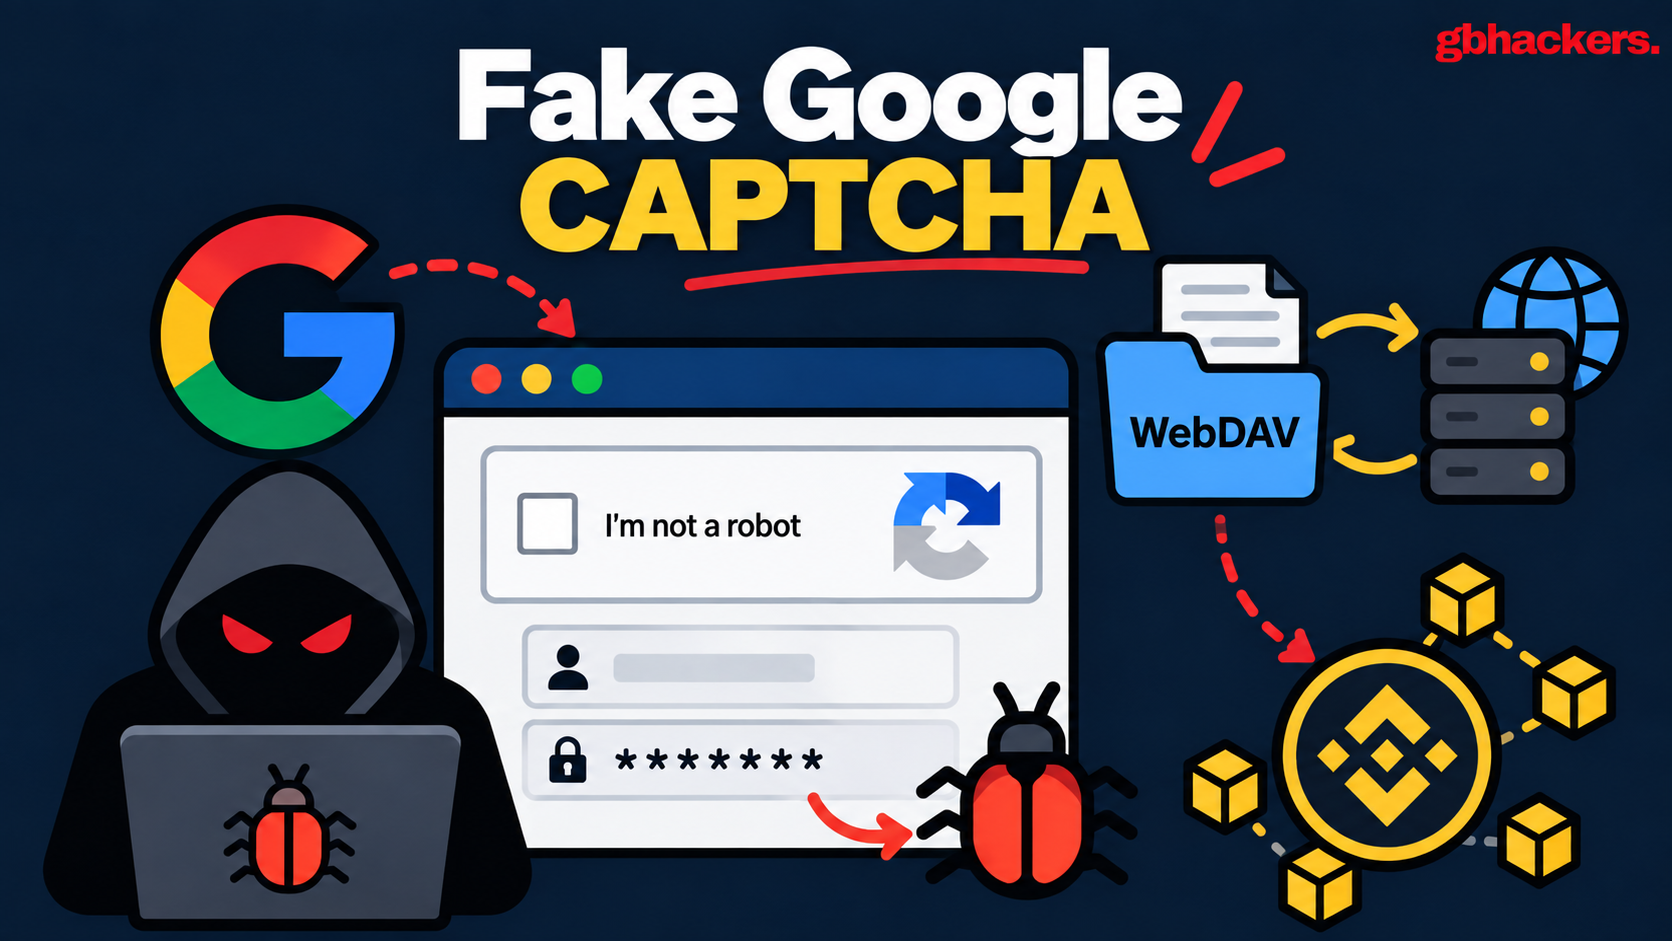
Ερευνητές εντόπισαν μια πολυφασική επίθεση που χρησιμοποιεί blockchain ως μέσο διανομής και living‑off‑the‑land τεχνικές στα Windows για να εγκαταστήσει τον πληροφοριοκλέπτη Amatera, θέτοντας σε κίνδυνο χρήστες...
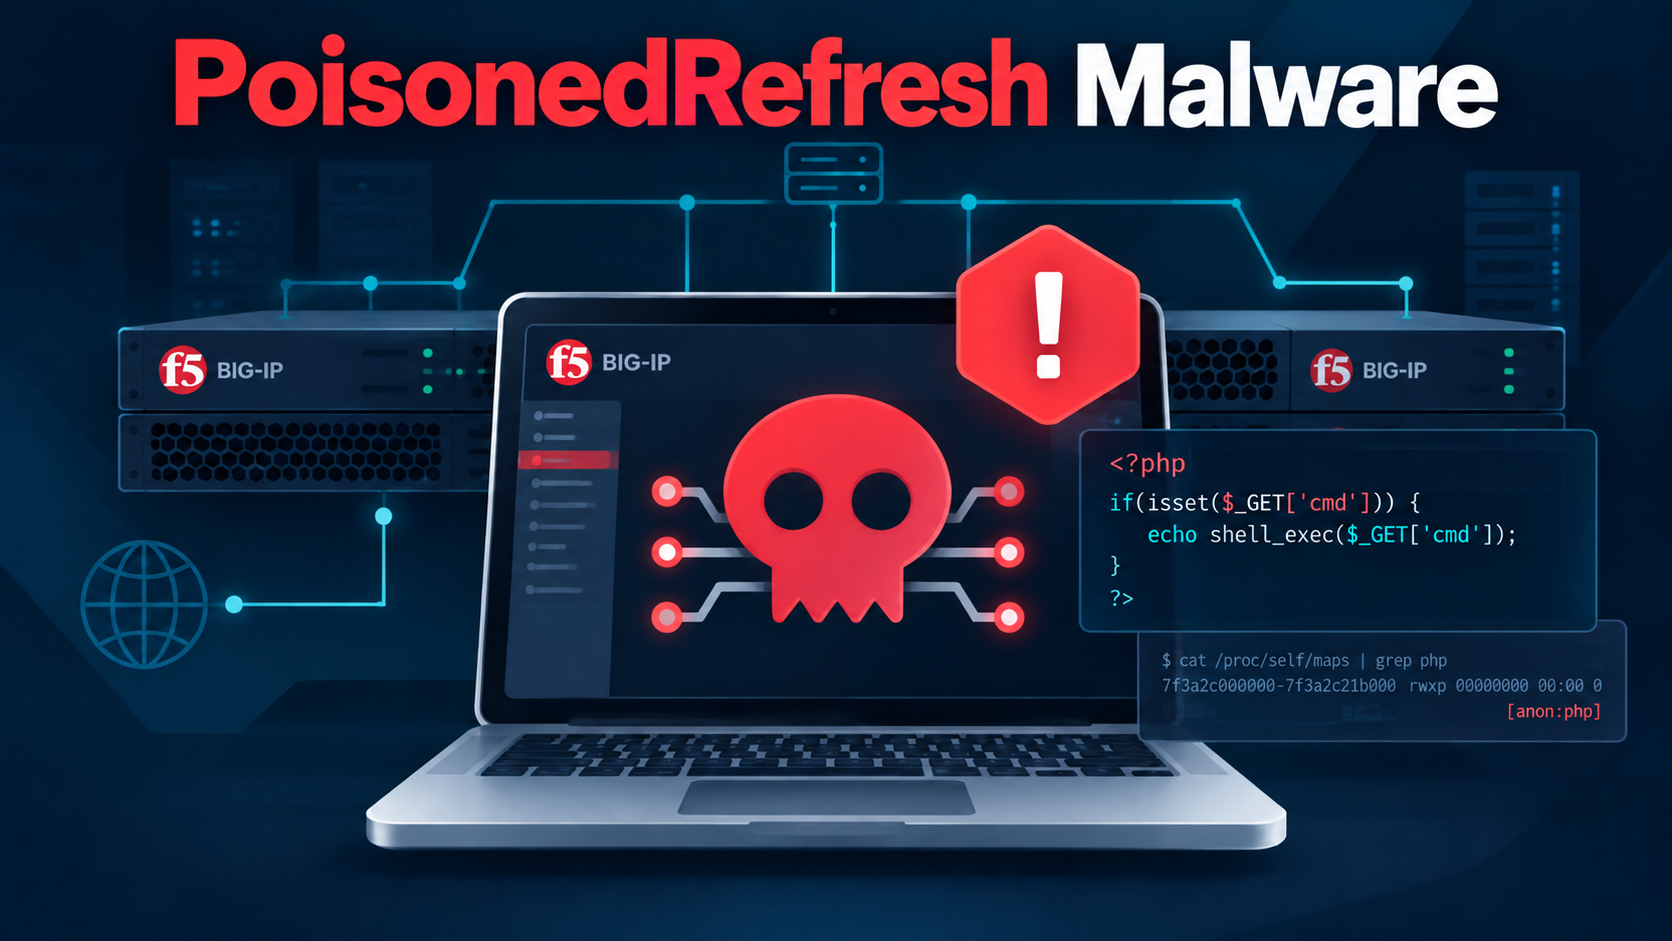
Μια νέα τεχνική επίθεσης εισάγει PHP web shell μόνο στη μνήμη των Apache/PHP processes σε F5 BIG‑IP APM, καθιστώντας άχρηστη την αποκλειστική εστίαση σε έλεγχο αρχείων....
Η επίτευξη του 1 δισ. manifests από την Chainguard αντικατοπτρίζει ένα shift προς rolling releases, reproducible builds και self-healing reconciliation μέσω DriftlessAF και Factory 2.0, μειώνοντας...
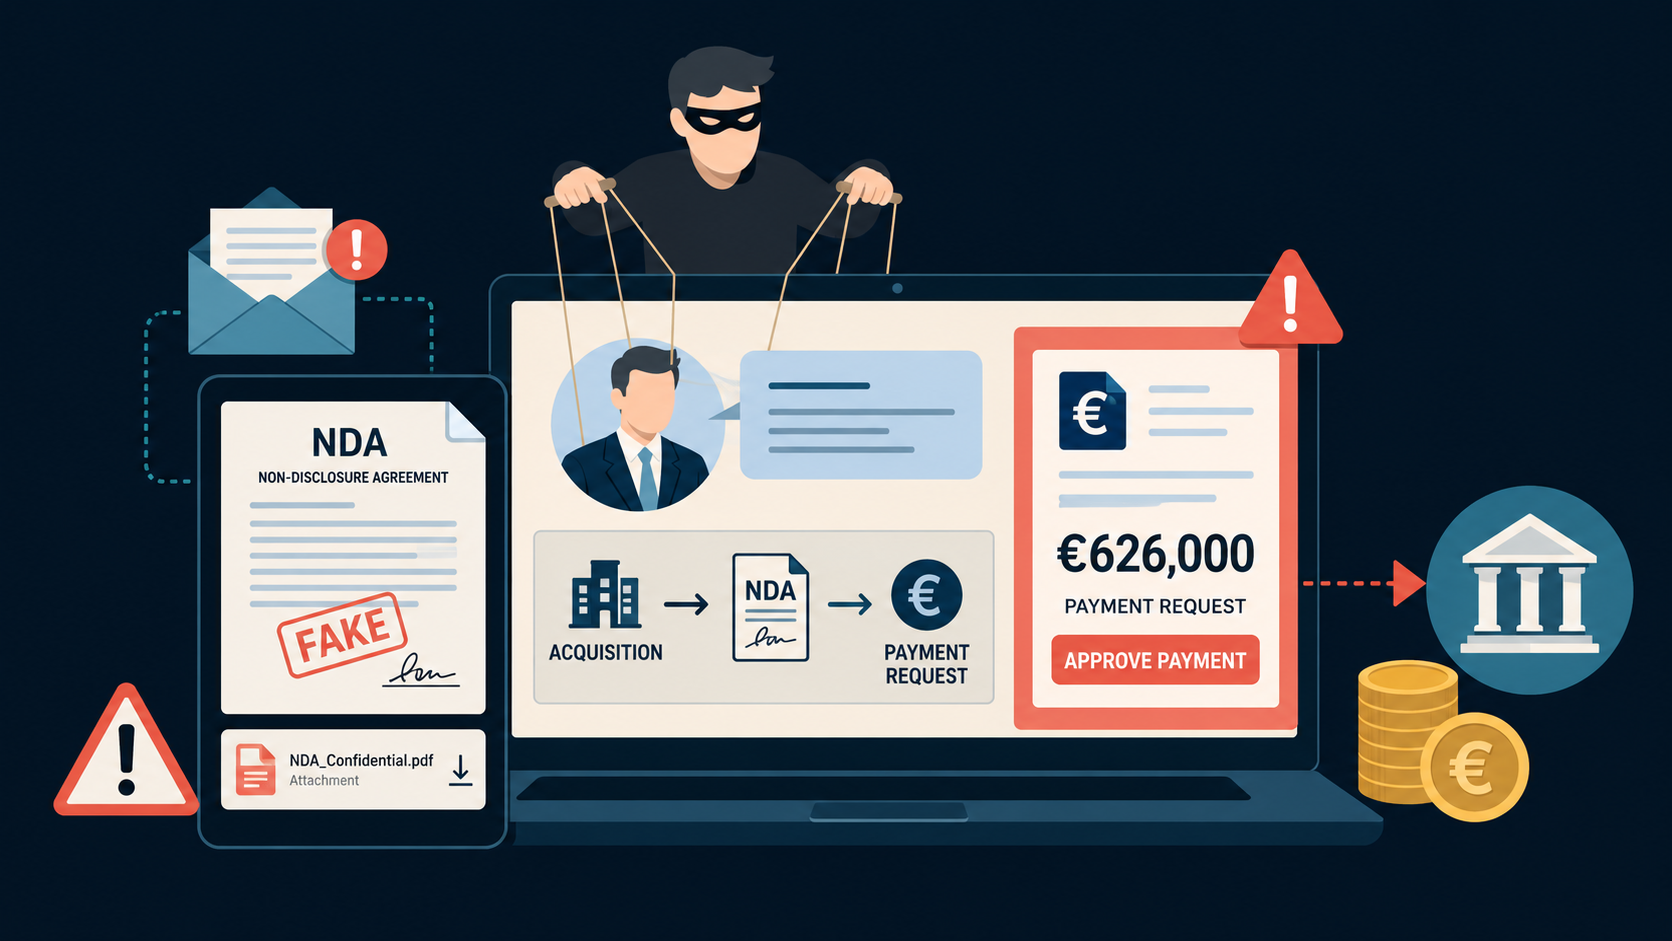
Μια καλά οργανωμένη απάτη κοινωνικής μηχανικής απέδειξε ότι πλαστά NDA και προσωπικά κανάλια επικοινωνίας μπορούν να παρακάμψουν εταιρικούς ελέγχους και να αιτηθούν μεγάλες πληρωμές. Η υπόθεση...
Ερευνητές εντόπισαν επιθέσεις που χρησιμοποιούν ψεύτικες προσλήψεις και παρεμβάλλονται σε Node/React projects για να εγκαταστήσουν τα NodeRabbit και PollCat. Το άρθρο εξηγεί την τεχνική αλυσίδα, τις...
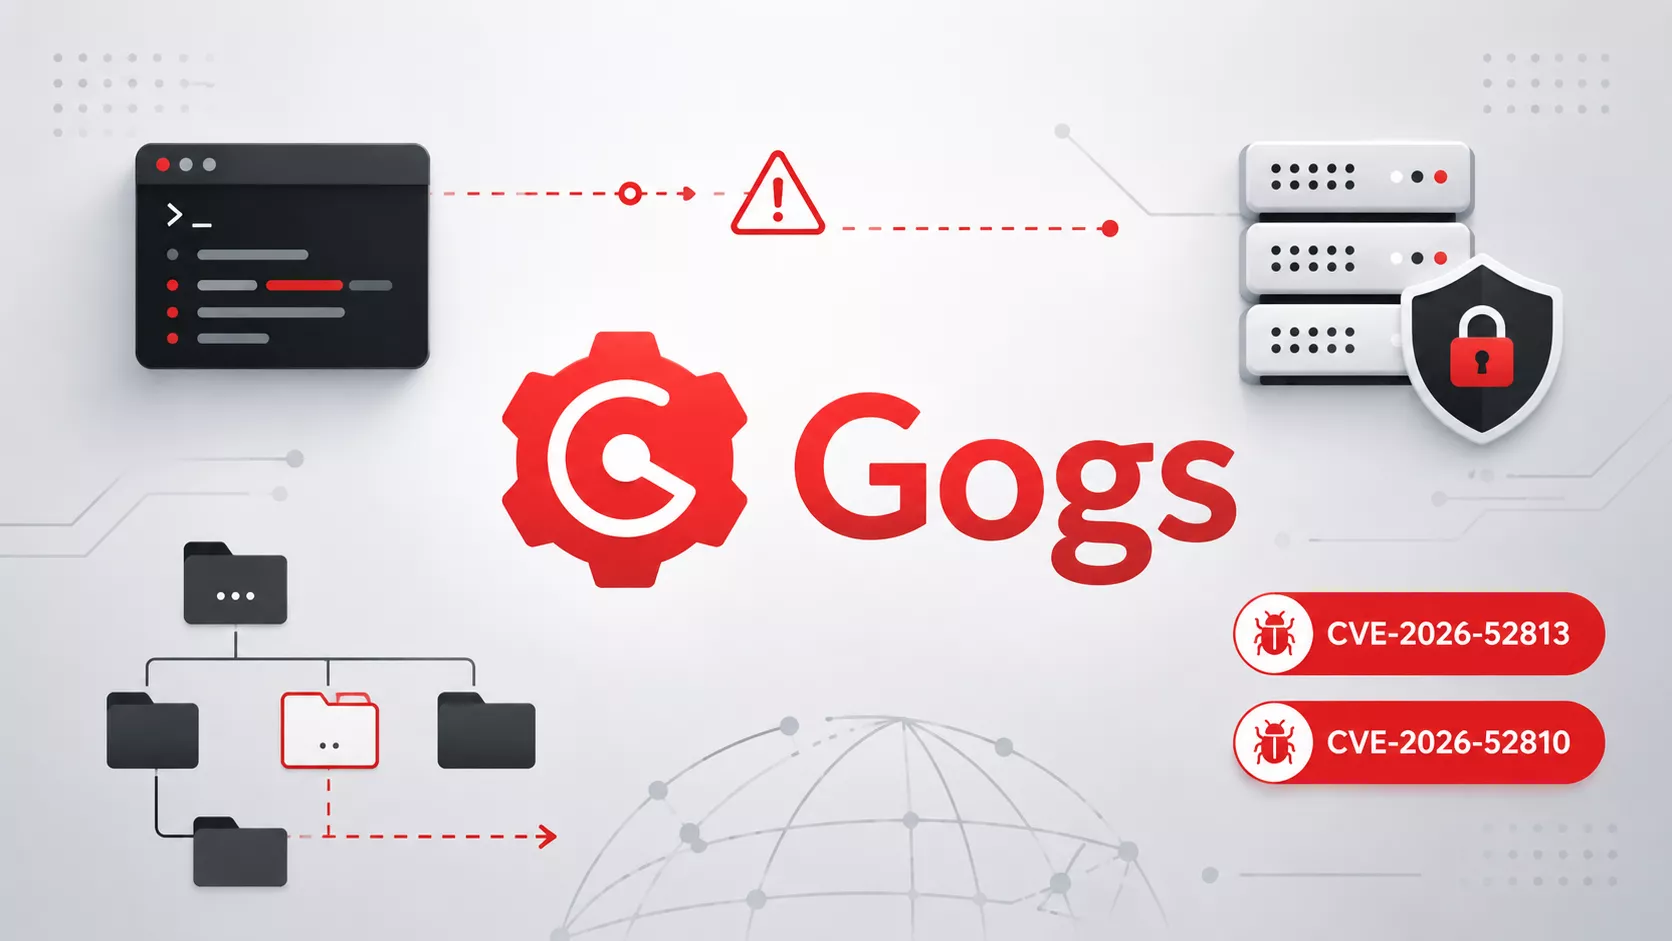
Μια κρίσιμη ευπάθεια στο Gogs (CVE-2026-52813) επέτρεψε authenticated path traversal που μετατράπηκε σε remote code execution μέσω Git hooks και web editor worktrees. Το άρθρο περιγράφει...