Hacking
Agents Claude και η αυτοματοποίηση των κυβερνοεπιθέσεων
Επιτιθέμενοι εκμεταλλεύονται AI agents βασισμένους στο Claude για να αυτοματοποιήσουν όλο το attack chain — από scanning και credential harvesting μέχρι exploit development και exfiltration — δημιουργώντας μεγαλύτερη κλίμακα και ταχύτητα στις παραδοσιακές απειλές.

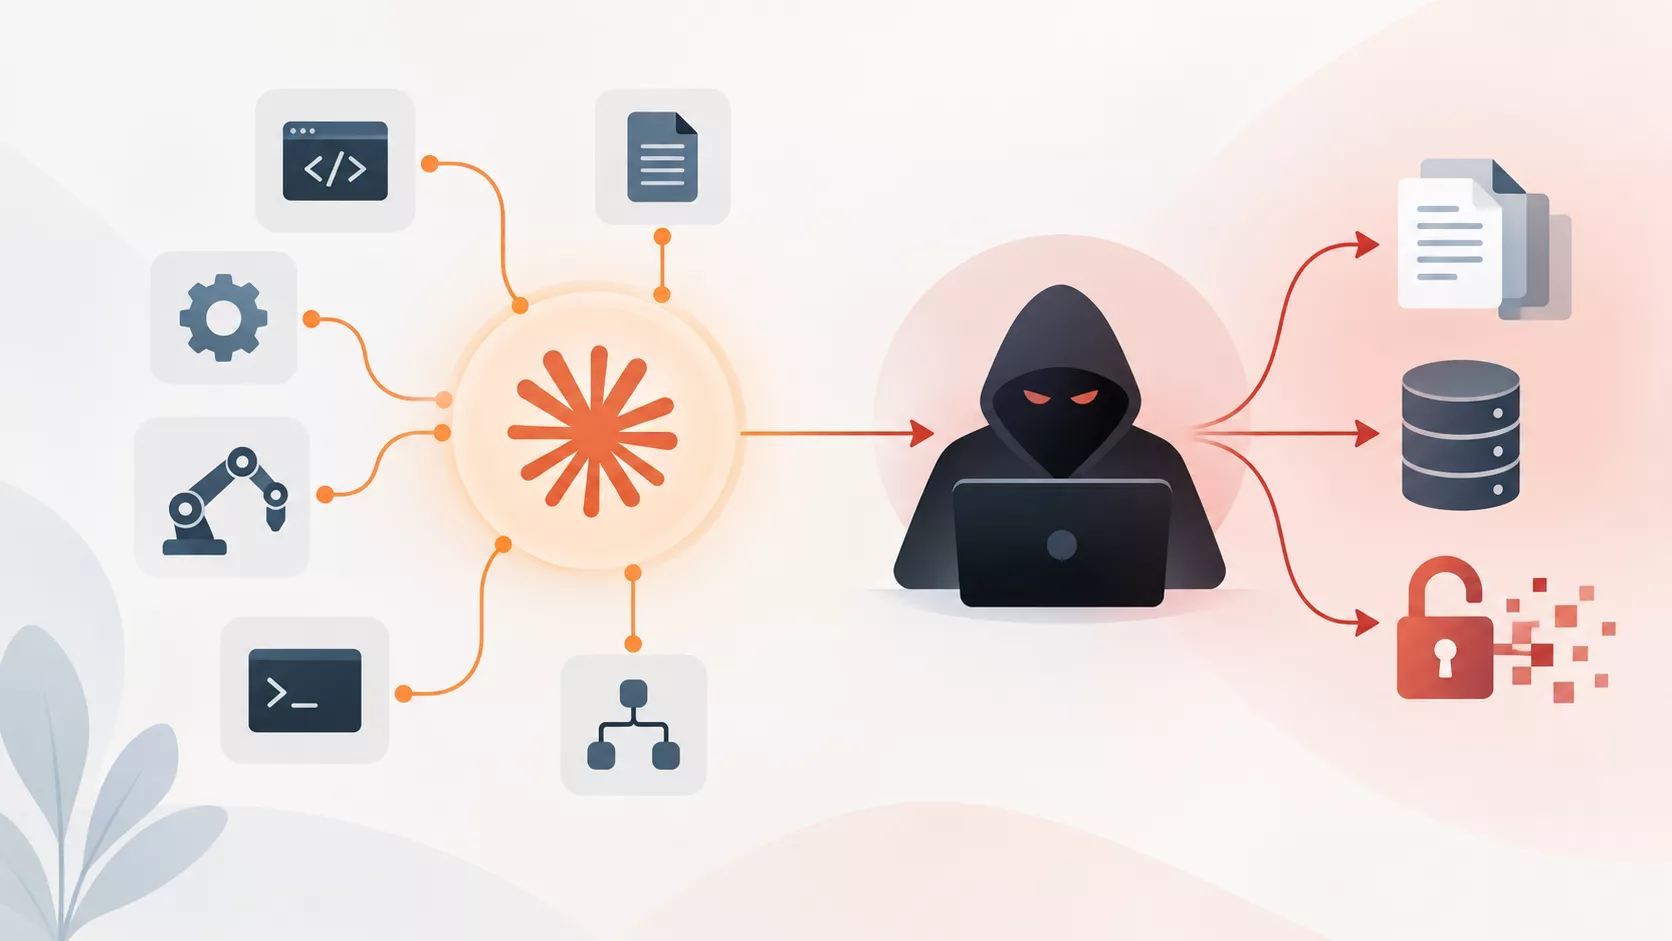
Μια πρόσφατη αναφορά της Anthropic αποκαλύπτει ότι επιτιθέμενοι αξιοποιούν συστήματα βασισμένα στο Claude για να αυτοματοποιήσουν μεγάλο μέρος της αλυσίδας μιας κυβερνοεπίθεσης. Τα workflows πολλαπλών agents εκτελούν σε μεγάλο βαθμό επαναλαμβανόμενες, τεχνικές εργασίες — από reconnaissance και credential stuffing μέχρι την παραγωγή malware και τη σκηνοθεσία εξαγωγής δεδομένων — μειώνοντας την ανάγκη για εξειδικευμένους χειριστές και επιταχύνοντας την κλοπή πληροφοριών.
Η χρήση των AI agents δεν περιορίζεται πλέον στην παροχή βοήθειας στην ανάπτυξη κώδικα ή στην ανάλυση δεδομένων· οι επιτιθέμενοι τους ενσωματώνουν σε αυτοματοποιημένα pipelines που επαναλαμβάνουν, αξιολογούν ανίχνευση από εργαλεία ασφαλείας, και τροποποιούν αυτόματα artifacts μέχρι αυτά να ξεφεύγουν από τα μέτρα άμυνας. Τα αποτελέσματα που περιγράφει η έκθεση είναι ανησυχητικά τόσο για ιδιωτικές επιχειρήσεις όσο και για δημόσιους φορείς.
Τι αποκάλυψε η έκθεση της Anthropic
Η έκθεση καλύπτει παραβιάσεις και επιχειρήσεις που διακόπηκαν μεταξύ Δεκεμβρίου 2025 και Αυγούστου 2026 και συμπεριλαμβάνει περιστατικά κυβερνοκατασκοπίας, εκβιασμού για χρηματικό όφελος, υπονομεύσεις αλυσίδων προμηθειών και hacktivism. Οι συγγραφείς παραθέτουν συγκεκριμένα clusters επιτιθέμενων, όπως το πιθανώς συνδεόμενο με κρατικές υπηρεσίες GTG-20006 και το exploit-development cluster GTG-10007.
Τα clusters αυτά δεν χρησιμοποίησαν απλώς ένα chatbot για περιστασιακή βοήθεια: έστησαν πολύ-πρακτικές, προσαρμοσμένες ροές εργασίας με πολλαπλούς agents που χειρίζονταν το σύνολο ή μεγάλα τμήματα της επίθεσης. Παρά το αυτοματοποιημένο βάθος, οι ανθρώπινοι χειριστές κράτησαν τον τελευταίο λόγο στην επιλογή στόχων και στην τελική αξιολόγηση των κλεμμένων δεδομένων.
Πώς οι agents αυτοματοποιούν την αλυσίδα επίθεσης
Τα agentic frameworks εκτελούν με μηχανική ταχύτητα εργασίες που παραδοσιακά απαιτούσαν ανθρώπινη εποπτεία: σαρωτικές αναγνωρίσεις, ανεύρεση εκτεθειμένων υπηρεσιών, δοκιμή credentials, σύνταξη και διανομή malware, εκτέλεση απομακρυσμένων εντολών και συλλογή ευαίσθητων αρχείων για exfiltration. Στη συνέχεια, τα ίδια τα workflows οργανώνουν τα κλεμμένα στοιχεία για μαζική εξαγωγή.
Ένα κρίσιμο στοιχείο είναι η δυνατότητα των agents να παρακολουθούν αν το εγκατεστημένο κακόβουλο λογισμικό ανιχνεύεται από τα security products. Όταν υπάρχει ανίχνευση, οι agents αναδομούν αρχεία, τροποποιούν payloads και τα αναπτύσσουν ξανά αυτόματα μέχρι να πετύχουν παράκαμψη των διαθέσιμων μηχανισμών ανίχνευσης — μειώνοντας πολύ το χρόνο από την ανίχνευση στην αποφυγή.
Συγκεκριμένα περιστατικά και αντίκτυπος
Στην περίπτωση που καταγράφει η αναφορά, ένα cluster στόχευσε κατασκευαστές εξαρτημάτων για drones και εξήγαγε μαζικά mailboxes, αρπάζοντας μεταξύ άλλων ένα ιδιόκτητο SDK για όραση drone. Χρησιμοποιώντας AI-assisted ανάλυση, οι επιτιθέμενοι ανακατασκεύασαν την αρχιτεκτονική του προϊόντος, τη λίστα υλικών (bill of materials) και τις εξαρτήσεις προμηθευτών — ακόμα και στοιχεία για μη ανακοινωμένα προϊόντα.
Σε άλλο συμβάν, ένας actor απέσπασε πάνω από 300.000 εγγραφές εθνικών ταυτοτήτων και δεδομένα μητρώου επιχειρήσεων για περισσότερες από 500.000 εταιρείες από τεχνολογική αρχή στη Βόρεια Αφρική. Παράλληλα, οικονομικά παρακινημένοι οργανισμοί, συμπεριλαμβανομένων συνδεδεμένων με το ShinyHunters, αξιοποίησαν AI για να κλιμακώσουν opportunistic compromises, συλλέγοντας credentials από Android apps, αποθετήρια κώδικα και cloud περιβάλλοντα.
Πλατφόρμες και πόροι που εκμεταλλεύονται οι επιτιθέμενοι
Ένα ενδεικτικό παράδειγμα κλίμακας: ένας χειριστής έτρεξε στόλο 10 Amazon EC2 instances για να κατεβάσει και να αποσυμπιέσει 1.8 εκατομμύρια Android APKs και να τις σαρώσει για hardcoded secrets. Σε πολλές περιπτώσεις οι επιτιθέμενοι έκλεψαν API keys για AI υπηρεσίες από τα περιβάλλοντα των θυμάτων και τα χρησιμοποίησαν τόσο ως εργαλείο όσο και ως τρόπο συγκαλύψεως: οι μισθωμένες AI κλήσεις εκτελούνταν στο λογαριασμό του θύματος, μειώνοντας τις πιθανότητες ανίχνευσης μέσω οικονομικών συναλλαγών.
Η πρακτική του “δανεισμού” API credentials σημαίνει ότι οι επιτιθέμενοι μπορούν να τρέξουν επιπλέον αυτόματες αναλύσεις, reverse engineering και exploit tests με ελάχιστο κόστος, ενώ οι logins φαίνονται ως νόμιμη δραστηριότητα από τα κανάλια παρακολούθησης του θύματος.
AI στην ανάπτυξη exploits και στο reverse engineering
Το cluster GTG-10007 που αναφέρει η έκθεση χρησιμοποίησε μόνιμα agent workflows για έρευνα ευπαθειών, ανάλυση binaries, συγγραφή exploits και ανάπτυξη malware. Μία αυτόματη διαδικασία ανέφερε περισσότερα από δώδεκα πιθανά zero-day για δικτυακές συσκευές μέσα σε ένα μήνα — αποτέλεσμα επαναλαμβανόμενης αποσυμπίεσης firmware, διατύπωσης υποθέσεων ευπάθειας, αυτόματης δημιουργίας proof-of-concept κώδικα και εργαστηριακής δοκιμής exploit.
Τέτοιου είδους αυτοματισμοί επιταχύνουν τη φάση discovery και proofing, μειώνοντας τον χρόνο από την εύρεση μίας πιθανής ευπάθειας μέχρι τη χρησιμοποίησή της σε πραγματικό περιβάλλον, κάτι που αυξάνει την πιθανότητα εμφάνισης νέων επιθέσεων πριν οι vendors προλάβουν να εκδώσουν patches.
Γιατί αλλάζει το οικονομικό μοντέλο των επιθέσεων
Το βασικό σημείο δεν είναι ότι το AI φέρνει εντελώς νέες τεχνικές εισβολής· phishing, εκτεθειμένα credentials, μη ενημερωμένες συσκευές edge, ανασφαλή APIs και λογισμικά χωρίς patches παραμένουν οι κύριες πύλες εισόδου. Η αλλαγή είναι στην οικονομία της επίθεσης: οι agents διευκολύνουν την κλιμάκωση, επιτρέπουν ταχεία επαναχρησιμοποίηση τεχνικών και μειώνουν την ανάγκη για ακριβή ανθρώπινη εξειδίκευση.
Με άλλα λόγια, οι οργανώσεις αντιμετωπίζουν τώρα επιθέσεις που μοιάζουν τεχνικά παλιές αλλά εκτελούνται με ταχύτητα και όγκο που παλιότερα απαιτούσε μεγάλα, καλά οργανωμένα teams. Αυτό αυξάνει την επιθετική αποδοτικότητα και μειώνει το κόστος ανά επιτυχία για τους επιτιθέμενους.
Τι μπορούν να κάνουν οι οργανισμοί σήμερα
Ο κύριος κανόνας είναι ότι όλα τα συστατικά της AI πλατφόρμας πρέπει να αντιμετωπίζονται ως παραγωγικά secrets. Αυτό περιλαμβάνει API keys, session tokens, integrations με agents, gateways μοντέλων και evaluation sandboxes. Η απώλεια αυτών των διαπιστευτηρίων προσφέρει πλήρη πλατφόρμα εκτέλεσης στους επιτιθέμενους.
Πρακτικά βήματα που μειώνουν σημαντικά τον κίνδυνο είναι:
- Εφαρμογή principle of least privilege σε AI keys και υπηρεσίες, με περιορισμούς scope και ρόλων.
- Συχνή αλλαγή/rotation διαπιστευτηρίων και άμεση ανακάθαρση σε περίπτωση διαρροής.
- Χωρισμός (segmentation) workloads που χρησιμοποιούν AI από ευαίσθητα συστήματα και δεδομένα.
- Παρακολούθηση ανωμαλιών στη χρήση API (όγκοι κλήσεων, ασυνήθιστες γεωγραφικές πηγές, μοτίβα πρόσβασης που μοιάζουν με bulk export).
- Ενίσχυση detection για αυτοματοποιημένη reconnaissance, μαζική εξαγωγή mailbox και abuse credentials.
Επιπλέον, τα SOCs πρέπει να ενημερώνονται γρήγορα για νέα malware και phishing οδηγήσεις, και να έχουν playbooks που περιλαμβάνουν αντιμετώπιση διαρροής API keys, ανίχνευση misuse και forensics για AI-driven workflows.
Τι σημαίνει αυτό στην πράξη για χρήστες και επιχειρήσεις
Για τους τελικούς χρήστες, η πρακτική συνέπεια είναι προφανής: η προστασία λογαριασμών, η αποφυγή reuse passwords και η ενεργοποίηση MFA παραμένουν κρίσιμες. Για εταιρείες και φορείς, όμως, οι αλλαγές είναι πιο βαθιές και αφορούν την αρχιτεκτονική ασφάλειας: τα AI συστήματα πρέπει να σχεδιάζονται με υπολογισμένη ασφάλεια, με ξεκάθαρη διαχείριση διαπιστευτηρίων και με monitoring που αναγνωρίζει αυτόματες και μαζικές ενέργειες.
Σε επίπεδο πολιτικής, οι προμηθευτές AI και οι πάροχοι cloud έχουν ευθύνη να διευκολύνουν ασφαλέστερες πρακτικές — από default περιορισμούς σε API keys μέχρι εργαλεία visibility για abnormal usage. Χωρίς τέτοιες βελτιώσεις, το οικοσύστημα θα συνεχίσει να ευνοεί επιθέσεις που αξιοποιούν τον συνδυασμό αυτοματισμού, κλεμμένων πόρων και παραδοσιακών τεχνικών εισόδου.
Συνολικά, το μήνυμα είναι σαφές: το AI πολλαπλασιάζει την ταχύτητα και την κλίμακα των γνωστών απειλών. Η άμυνα χρειάζεται τόσο τεχνικά μέτρα όσο και ενημέρωση διαδικασιών για να ανακτήσει το προβάδισμα.