Hacking
Dark Project: νέα Ransomware επιχείρηση και ο κίνδυνος
Η ομάδα Dark Project χρησιμοποιεί μοντέλο RaaS με affiliate πρόγραμμα, double-extortion και στοχεύει κυρίως βιομηχανία και υγεία. Το κείμενο εξηγεί τα TTPs, τις αδυναμίες που εκμεταλλεύονται οι επιτιθέμενοι και τα κρίσιμα βήματα άμυνας για επιχειρήσεις.

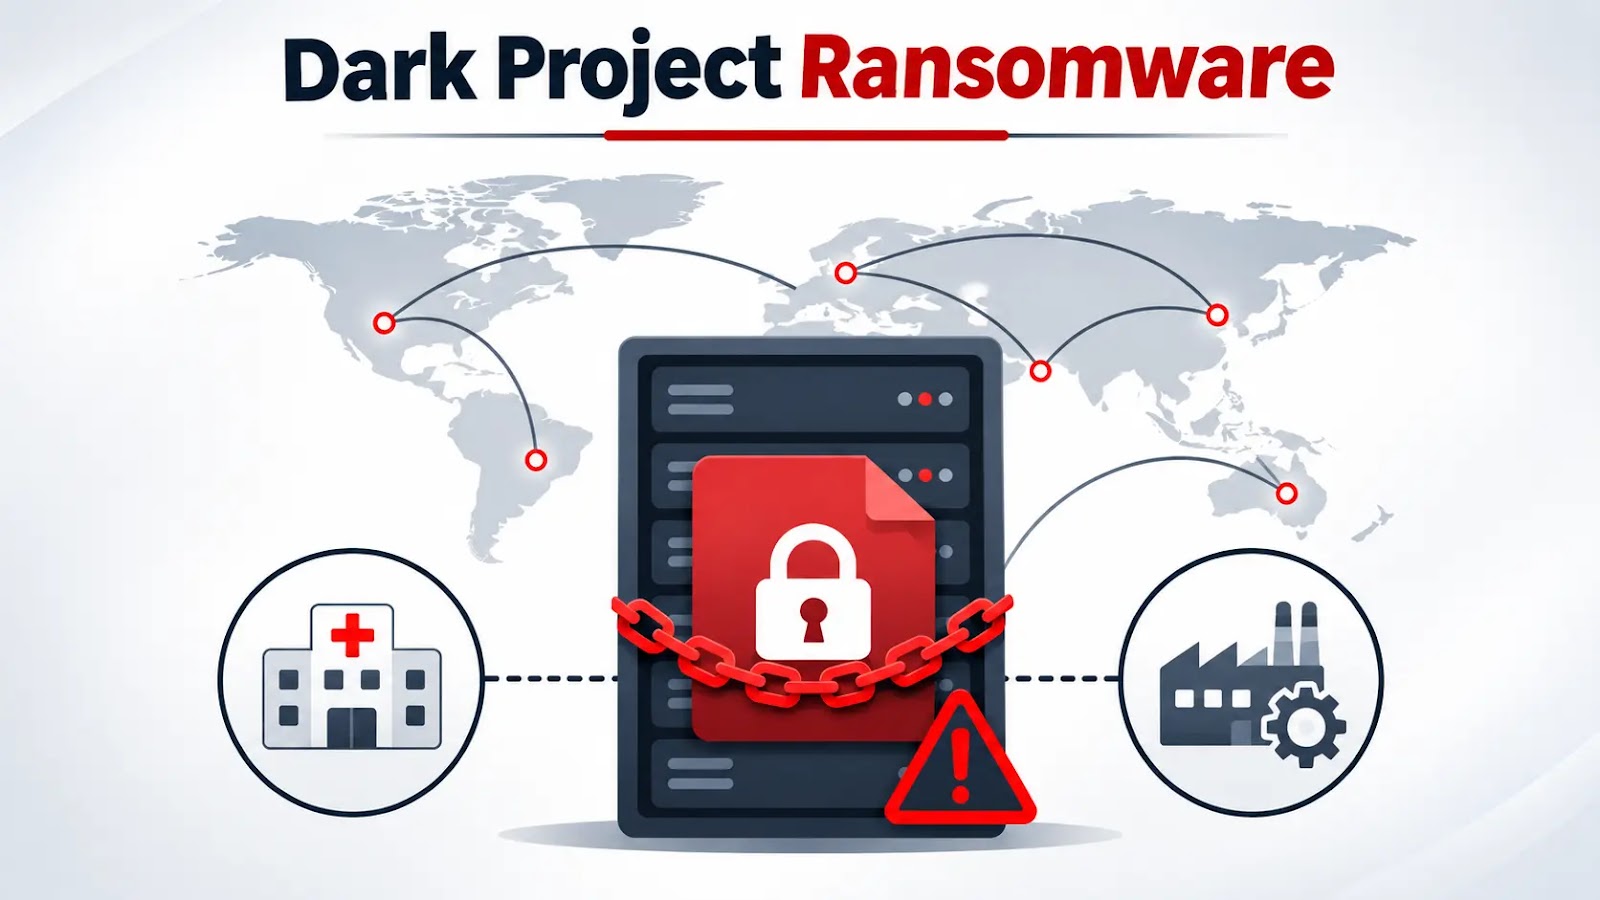
Μια νέα χρηματοοικονομικά κινητοποιημένη ransomware οργάνωση, που αυτοαποκαλείται Dark Project, έχει εμφανιστεί στο σκοτεινό διαδίκτυο με ισχυρές αξιώσεις για δεκάδες επιθέσεις σε εταιρείες ανά τον κόσμο. Το πιο ανησυχητικό στοιχείο δεν είναι μόνο ο αριθμός των θιγόμενων οργανισμών, αλλά ο τρόπος λειτουργίας της ομάδας: συνδυασμός κλοπής δεδομένων, κρυπτογραφήσεων και δημόσιας αποκάλυψης, σε ένα μοντέλο που εξυπηρετεί την ταχεία κλίμακα μέσω συνεργατών (affiliate program).
Το στιγμιότυπο πληροφοριών που διέρρευσε αναφέρει 38 θύματα σε 8 χώρες, με ιδιαίτερη έμφαση στους τομείς της βιομηχανίας και της υγείας. Αυτά τα στοιχεία πρέπει να αντιμετωπίζονται ως αποκλειστικά αναφορές του εγκληματικού περιβάλλοντος, όχι ως ανεξάρτητα επιβεβαιωμένες παραβιάσεις, ωστόσο αποκαλύπτουν τις προτιμήσεις και τις δομές που επιτρέπουν σε τέτοιες συμμορίες να λειτουργούν αποτελεσματικά.
Τι είναι το Dark Project και πώς λειτουργεί
Το Dark Project περιγράφεται από τους ισχυρισμούς του ως μια πλατφόρμα τύπου Ransomware-as-a-Service (RaaS), δηλαδή ένα επιχειρηματικό μοντέλο που χωρίζει τις εισβολές από τις κεντρικές διαδικασίες εκβιασμού. Οι ιδρυτές παρέχουν υποδομή, εργαλεία και διευκολύνσεις διαπραγμάτευσης, ενώ οι συνεργάτες αναλαμβάνουν την τεχνική διείσδυση και την ανάπτυξη των payloads.
Στην πράξη αυτό σημαίνει ότι το κόστος και το ρίσκο διαμοιράζονται. Η πλατφόρμα υπόσχεται διαχείριση διαπραγματεύσεων και επικοινωνίας με τα θύματα, ενώ οι affiliates λαμβάνουν ποσοστό από τα λύτρα. Το συγκεκριμένο δίκτυο διαφημίζει προμήθεια 80% για τους συνεργάτες, με την πλατφόρμα να κρατάει το υπόλοιπο 20% για υπηρεσίες και αναφορές.
Προτιμώμενοι στόχοι και γεωγραφική κατανομή
Σύμφωνα με τα δημοσιευμένα στοιχεία, από τα 38 αναφερόμενα θύματα, τα 12 αφορούν βιομηχανικές εταιρείες, 7 τον τομέα της υγείας και 4 τον κατασκευαστικό κλάδο. Μαζί, βιομηχανία και υγεία αποτελούν περίπου το μισό δείγμα.
Γεωγραφικά, οι αναφορές εντοπίζουν 30 οργανισμούς στις ΗΠΑ, 2 στο Ηνωμένο Βασίλειο, και από ένα σε Γερμανία, Βραζιλία, Φιλιππίνες, Τουρκία, Μεξικό και Καναδά. Είναι σημαντικό να έχουμε υπόψη ότι οι δημόσιοι trackers εμφανίζουν κάποιες διαφορές, με ορισμένα να εντοπίζουν την πρώτη δραστηριότητα τον Αύγουστο αντί για τον Ιούνιο, υποδεικνύοντας πως τα «ημερολόγια» των εγκληματικών ομάδων δεν είναι πάντα συνεπή ή πλήρη.
Μοντέλο διπλού εκβιασμού και τεχνική υποδομή
Το Dark Project ακολουθεί το αποκαλούμενο μοντέλο «double-extortion»: πρώτα εξάγει ευαίσθητα δεδομένα και μετά κρυπτογραφεί συστήματα, απειλώντας με δημόσια δημοσίευση μέσω της πλατφόρμας διαρροής στο Tor. Αυτό προσθέτει πίεση στα θύματα να πληρώσουν όχι μόνο για την επαναφορά αρχείων αλλά και για να αποφύγουν τη διαρροή εμπιστευτικών πληροφοριών.
Η διαφημιζόμενη υποδομή περιλαμβάνει dashboard στο Tor, εκτελέσιμα EXE και κωδικοποιητές BIN που φέρουν αναγνωριστικά συνεργατών, καθώς και εργαλεία κοινωνικής μηχανικής για την αρχική επαφή. Η χρήση τέτοιας υποδομής δείχνει επιχειρησιακή ωριμότητα και στόχευση στην αυτοματοποίηση και παρακολούθηση των εισβολών.
Τρόποι αρχικής πρόσβασης και TTPs
Οι αναφορές αποδίδουν την αρχική πρόσβαση σε κοινές αλλά αποδοτικές τεχνικές: phishing, εκτεθειμένα RDP interfaces, υποκλαπτόμενα credentials και πρόσβαση σε δίκτυα μέσω VPN που κλάπηκαν ή αγοράστηκαν σε αγορές πρόσβασης. Επιπλέον, η ομάδα χρησιμοποιεί τεχνικές που ευθυγραμμίζονται με το πλαίσιο ATT&CK, όπως WMI, SMB, κακοποίηση διαπιστευτηρίων, εξαγωγή δεδομένων, κρυπτογράφηση και παρεμπόδιση ανάκτησης.
Η ανάμειξη access brokers και infostealers στην εφοδιαστική αλυσίδα εισόδου μειώνει το χρόνο απόκτησης πρόσβασης και αυξάνει την ταχύτητα εκτέλεσης των επιθέσεων. Αυτό είναι κρίσιμο, γιατί όταν οι εισβολείς βρίσκουν εκτεθειμένες συνδέσεις ή έγκυρα logins, η μετάβαση σε εξαγωγή και κρυπτογράφηση γίνεται πολύ γρήγορα.
Περί χρονολογίας και αξιοπιστίας των αναφορών
Στο προτεινόμενο στιγμιότυπο, η πρώτη δραστηριότητα χρονολογείται από τον Ιούνιο 2026 με τέσσερις καταχωρήσεις, ενώ ο Αύγουστος εμφανίζει εκρηκτική αύξηση με είκοσι καταχωρίσεις. Ο Σεπτέμβριος και ο Οκτώβριος φέρουν από πέντε καταχωρήσεις έκαστος και ο Νοέμβριος τέσσερις. Παρ’ όλα αυτά, trackers τρίτων αναφέρουν διαφορετικά σημεία εκκίνησης, γεγονός που δείχνει ότι οι ημερομηνίες διάλυσης και δημοσίευσης δεν ταυτίζονται πάντα με τις πραγματικές εισβολές.
Επιπλέον, οι αριθμοί που κυκλοφορούν στο σκοτεινό διαδίκτυο συνήθως αντιπροσωπεύουν ισχυρισμούς των ίδιων των εγκληματιών· δεν αποτελούν ανεξάρτητη πιστοποίηση παραβίασης. Για τους αναλυτές και τα θύματα αυτό σημαίνει προσεκτική διερεύνηση πριν από συμπεράσματα και έμφαση στην επαλήθευση μέσω logs, backups και forensic εργαλείων.
Ο ρόλος των πληρωμών και οι αναφορές σε crypto exchanges
Στις αναρτήσεις προτείνεται ως μέθοδος διακανονισμού το Bitcoin. Γίνεται επίσης αναφορά σε πλατφόρμες όπως Coinbase και Binance ως επιλογές αγοράς κρυπτονομισμάτων, αλλά αυτό δεν αποτελεί απόδειξη εμπλοκής ή υποστήριξης από τις πλατφόρμες αυτές. Συχνά οι εγκληματίες προτείνουν δημοφιλείς υπηρεσίες για να καθοδηγήσουν τα θύματα πώς να μεταφέρουν τα λύτρα, παρά να δηλώνουν συνεργασία με τα συγκεκριμένα ανταλλακτήρια.
Ανεξάρτητα από τα κανάλια πληρωμής, η πληρωμή συχνά δεν εξασφαλίζει πλήρη αποκατάσταση ή διαγραφή των κλεμμένων δεδομένων. Οι ομάδες συχνά χρησιμοποιούν την πίεση της δημοσίευσης ως μοχλό για να αυξήσουν τα ποσοστά συμμόρφωσης.
Γιατί στοχεύονται η υγεία και η βιομηχανία
Οι οργανισμοί υγείας και οι βιομηχανικές μονάδες προσφέρουν στους επιτιθέμενους συνδυασμό εύθραυστων συστημάτων και υψηλής επιρροής. Οι νοσοκομειακές υποδομές απαιτούν διαθεσιμότητα, τα συστήματα παραγωγής τροφοδοτούν κρίσιμες αλυσίδες εφοδιασμού και οι επιπτώσεις σε downtime μπορούν να γίνουν γρήγορα οικονομικά και πολιτικά επώδυνες.
Επιπλέον, συχνά σε αυτούς τους τομείς υπάρχουν legacy εφαρμογές, ελλιπές segmentation και περιορισμένη επένδυση σε security hardening, γεγονός που αυξάνει την επιφανειακή έκθεση. Για έναν επιτιθέμενο, μια επιτυχημένη παραβίαση σε τέτοιο στόχο μπορεί να αποφέρει υψηλότερα λύτρα, γρηγορότερη συμμόρφωση και μεγαλύτερο όφελος για τους συνεργάτες του RaaS.
Τι σημαίνει για τους χρήστες και τις επιχειρήσεις
Η άνοδος ομάδων όπως το Dark Project υπενθυμίζει κάτι απλό αλλά κρίσιμο: η κυβερνοασφάλεια δεν είναι πλέον μόνο θέμα τεχνικής πρόληψης αλλά επιχειρησιακής ανθεκτικότητας. Ο συνδυασμός πρόληψης, ανίχνευσης και ταχείας ανάκτησης είναι απαραίτητος. Πρακτικά, αυτό περιλαμβάνει την εφαρμογή MFA παντού, αυστηρό segmentation δικτύου, διαχείριση patching, απενεργοποίηση μη χρησιμοποιούμενων υπηρεσιών όπως εκτεθειμένα RDP, και χρήση endpoint detection και response.
Επιχειρήσεις με κρίσιμες λειτουργίες οφείλουν να έχουν τακτικά, ανεξάρτητα και offline backups, με τεκμηριωμένα playbooks incident response και σχέδια επικοινωνίας. Επιπλέον, η παρακολούθηση threat intelligence και η συνεργασία με εξωτερικούς πάροχους ψηφιακής ανάλυσης μπορούν να μειώσουν το χρόνο εντοπισμού και απόκρισης, περιορίζοντας την επίπτωση της επίθεσης.