
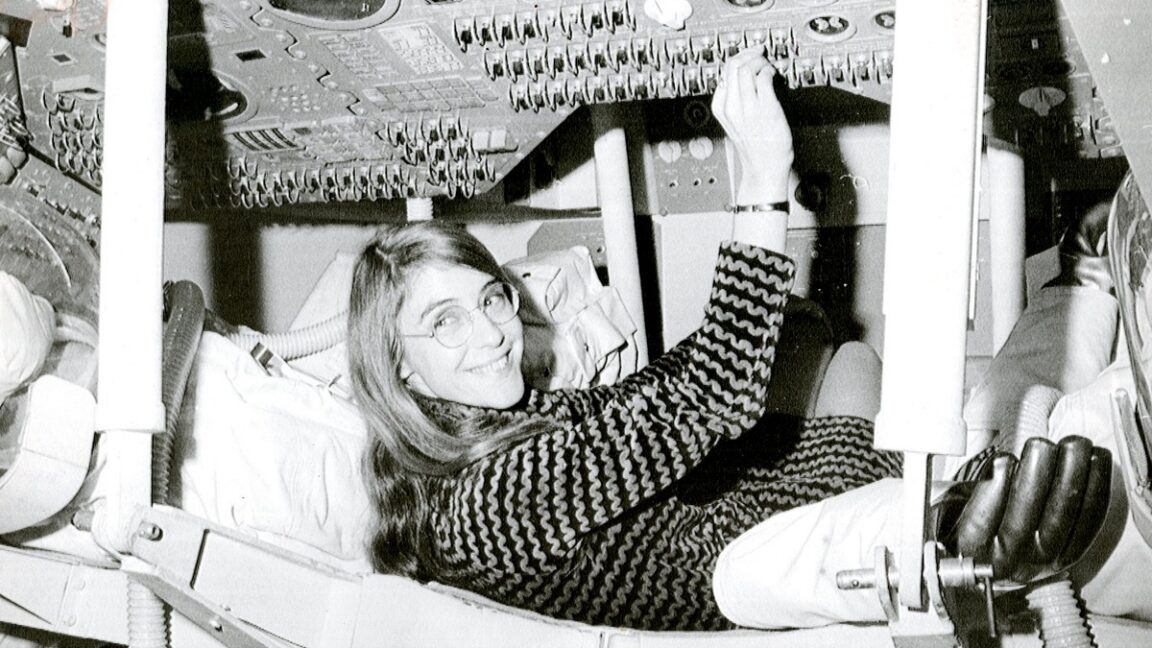
Η Margaret Hamilton σχεδίασε το λογισμικό που αναγνώρισε υπερφόρτωση στον Apollo Guidance Computer και προτεραιοποίησε κρίσιμες λειτουργίες, επιτρέποντας στην Eagle να προσγειωθεί. Το άρθρο εξηγεί τεχνικά...
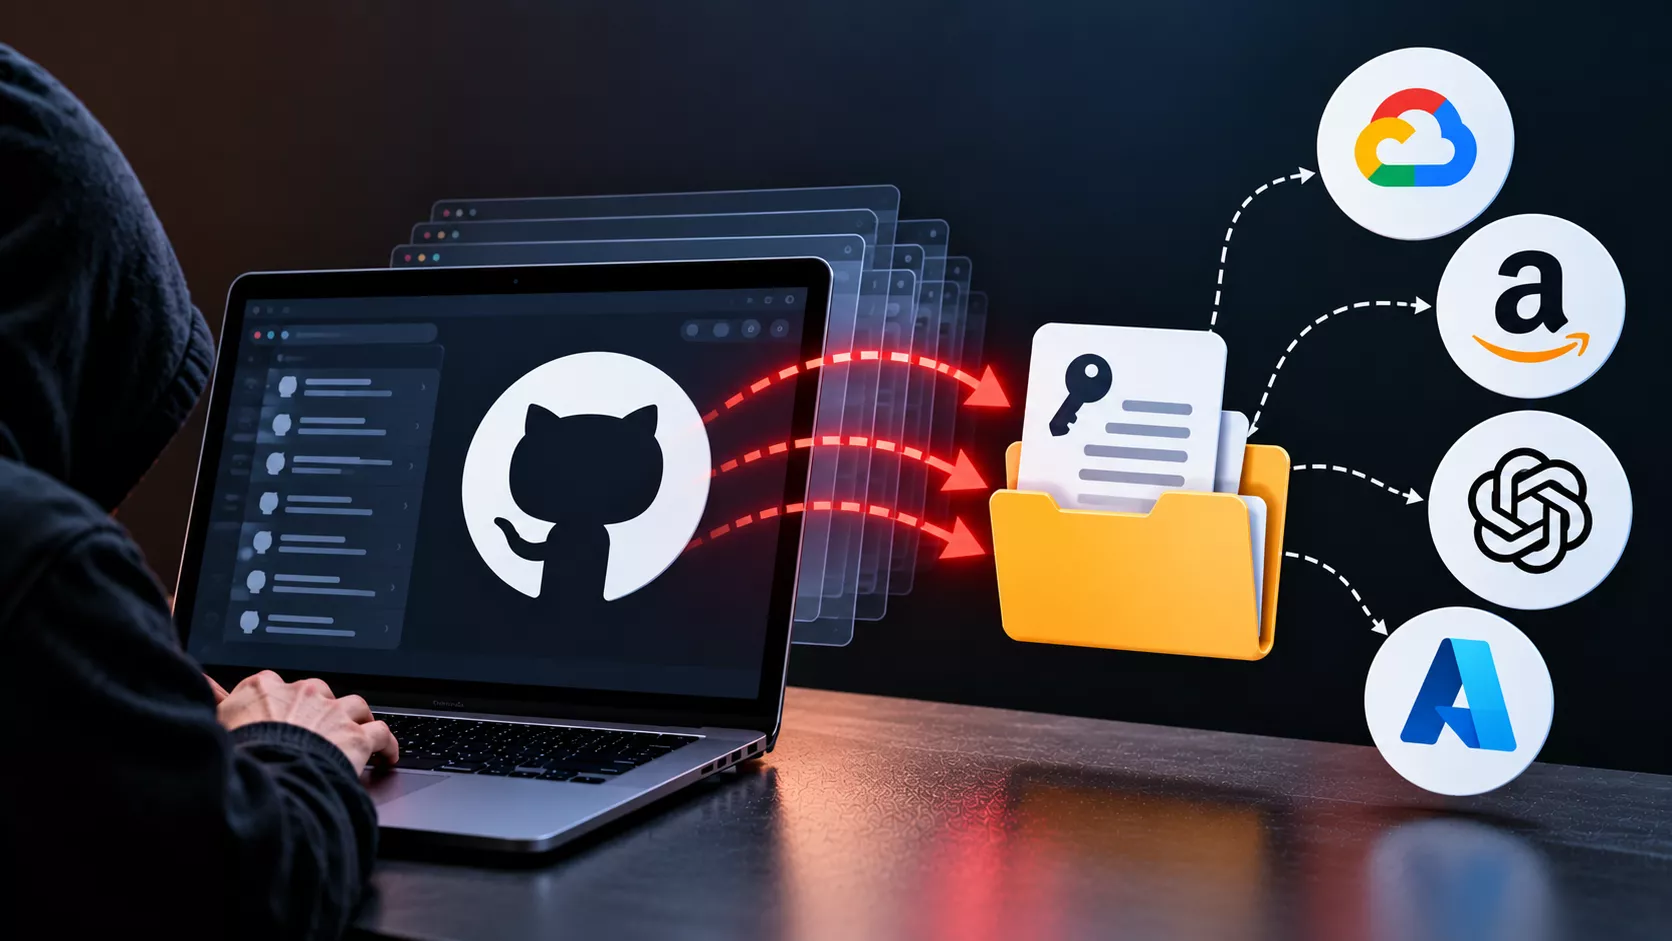
Το GhostAction χρησιμοποιεί αυτοματοποιημένα injections σε workflows για να συλλέξει διαπιστευτήρια από ενεργά αρχεία και παλιά commits, με αποστολή δεδομένων σε C2 servers. Το άρθρο περιγράφει...

Το Origin ανοίγει διάλογο για ανταγωνισμό στην αποθήκευση κώδικα, όμως για τις επιχειρήσεις το κρίσιμο είναι η ωριμότητα: έλεγχοι, audit logs, SSO, SBOM και integrations με...

Το Pinta προσφέρει γρήγορη και λειτουργική επεξεργασία εικόνας χωρίς κόστος συνδρομής, με καθαρή διεπαφή, υποστήριξη layers, εργαλεία όπως clone stamp και πολλές χρήσιμες συντομεύσεις, ιδανικό για...
Η υπόθεση της CISA με εκτεθειμένα credentials στο GitHub αναδεικνύει γιατί κανένα repository δεν πρέπει να περιέχει hardcoded διαπιστευτήρια, πόσο κρίσιμη είναι η αυτοματοποίηση περιστροφής κλειδιών...

Η μεταφορά του GitHub Copilot από σταθερή συνδρομή σε χρέωση ανά tokens έχει φέρει σοκ σε πολλούς χρήστες, με αναφορές για εκτοξευμένα κόστη. Το άρθρο εξηγεί...
Μόλυνση ανοιχτού κώδικα σε πρωτοφανή κλίμακα Τις τελευταίες ημέρες η είδηση για τη μαζική παραβίαση στον χώρο του
Διαρροή plaintext credentials της CISA σε δημόσιο GitHub αποκάλυψε SSH κλειδιά και tokens που έδωσαν πρόσβαση σε AWS GovCloud.
Grafana: παραβίαση στο GitHub συνδέεται με το TanStack npm Η Grafana Labs ανακοίνωσε ένα στοχευμένο περιστατικό ασφάλειας
Το άρθρο εξηγεί γιατί το Markdown είναι απαραίτητο στην εποχή των LLM και των AI agents, για φορητότητα, σαφή prompts και έλεγχο.
