
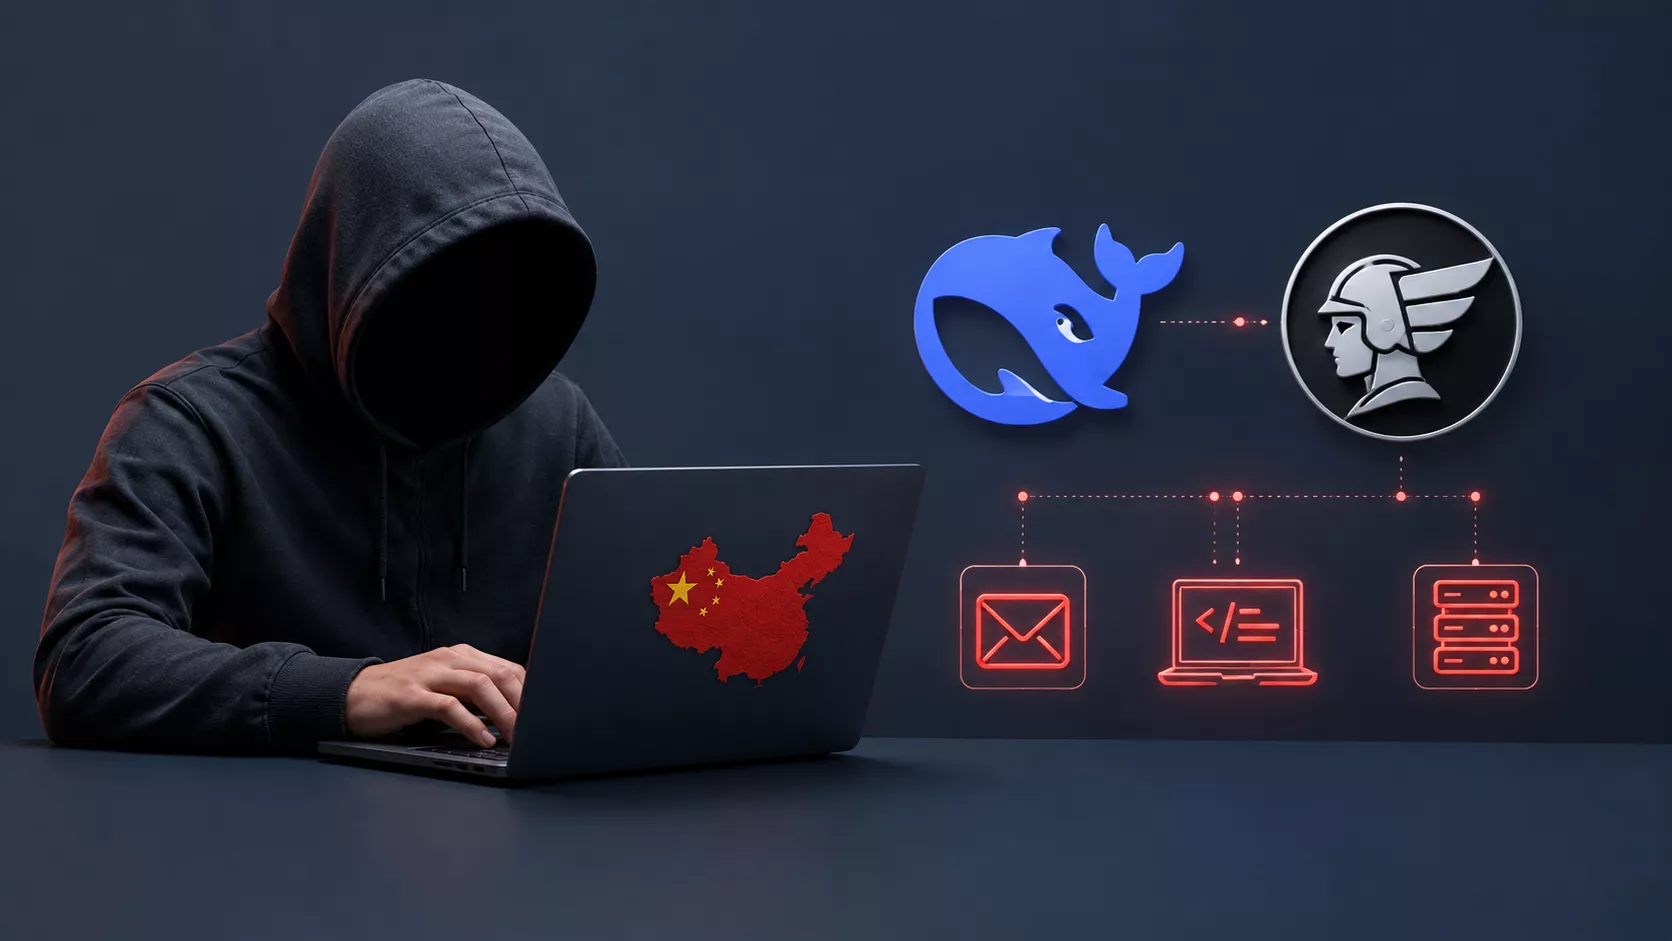
Ένα ημι-αυτόνομο περιβάλλον επιθέσεων που συνδύαζε DeepSeek για reasoning και Hermes Agent για εκτέλεση σάρωσε και αξιολόγησε χιλιάδες στόχους, επέδειξε ικανότητα pivoting αλλά περιορίστηκε από σωστές...

Το ιστορικό mailing list Bugtraq επέστρεψε ως ανοικτή πλατφόρμα για ανακοινώσεις ευπαθειών και τεχνική συζήτηση. Η επανεκκίνηση επαναφέρει ένα μακρόχρονο αρχείο που βοηθά ερευνητές, Product Security...
Η τεχνητή νοημοσύνη μπορεί να ενώσει χαμηλού ρίσκου ευπάθειες και να δημιουργήσει απομακρυσμένη εκτέλεση κώδικα. Πρακτικές όπως μέτρηση backlog, ηλικίας ευπαθειών και επιτάχυνση patching γίνονται κρίσιμες...
Ευπάθειες στο Zoom επιτρέπουν άνοδο δικαιωμάτων σε Windows και αποκαλύπτουν κινδύνους για VDI και ιδιωτικότητα σε iOS.

Οι δύο παράλληλοι κόσμοι της ανακοίνωσης ευπαθειών στην Κίνα Δύο βάσεις, διαφορετικοί κανόνες Η Κίνα λειτουργεί δύο

Κρίσιμες ευπάθειες στο Sudo επιτρέπουν τοπικούς χρήστες να αποκτήσουν πρόσβαση root σε Linux, επηρεάζοντας μεγάλες διανομές.
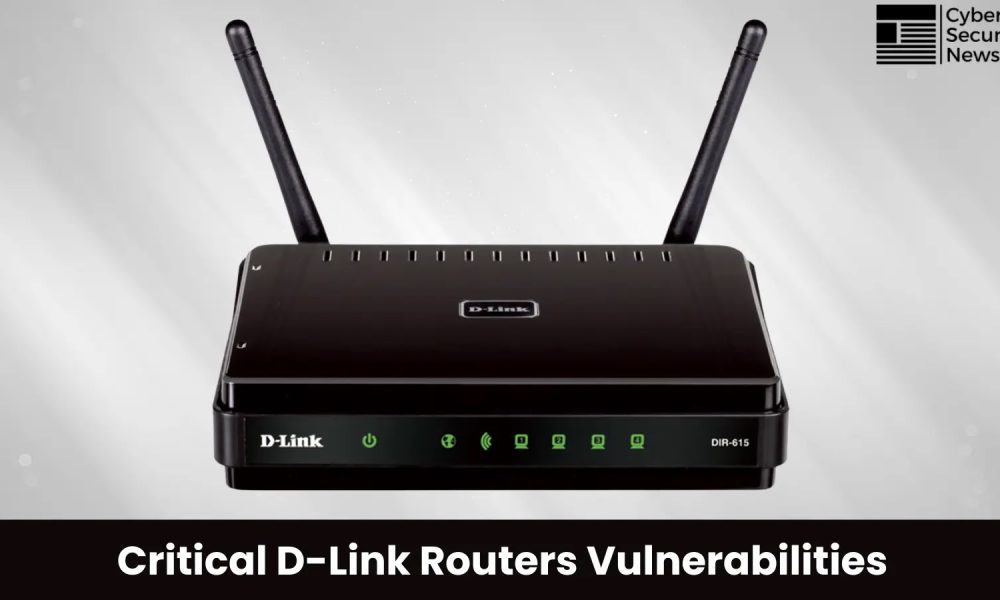

Κρίσιμες ευπάθειες στα D-Link routers επιτρέπουν απομακρυσμένη εκτέλεση κώδικα, θέτοντας σε κίνδυνο την ασφάλεια δικτύων.

Η INE Security αναδεικνύει τη σημασία της πρακτικής στις CVEs για την αποτελεσματική άμυνα κατά των κυβερνοεπιθέσεων.

Η λήξη της υποστήριξης της MITRE για το πρόγραμμα CVE απειλεί τη σταθερότητα ενός κρίσιμου πόρου για την κυβερνοασφάλεια.
