

Μια συνεργασία IBM και Red Hat αποκάλυψε 400+ ευπάθειες σε κοινές Java βιβλιοθήκες και προτείνει μια υπηρεσία που επιτρέπει στις επιχειρήσεις να υποβάλουν εξαρτήσεις για έλεγχο...
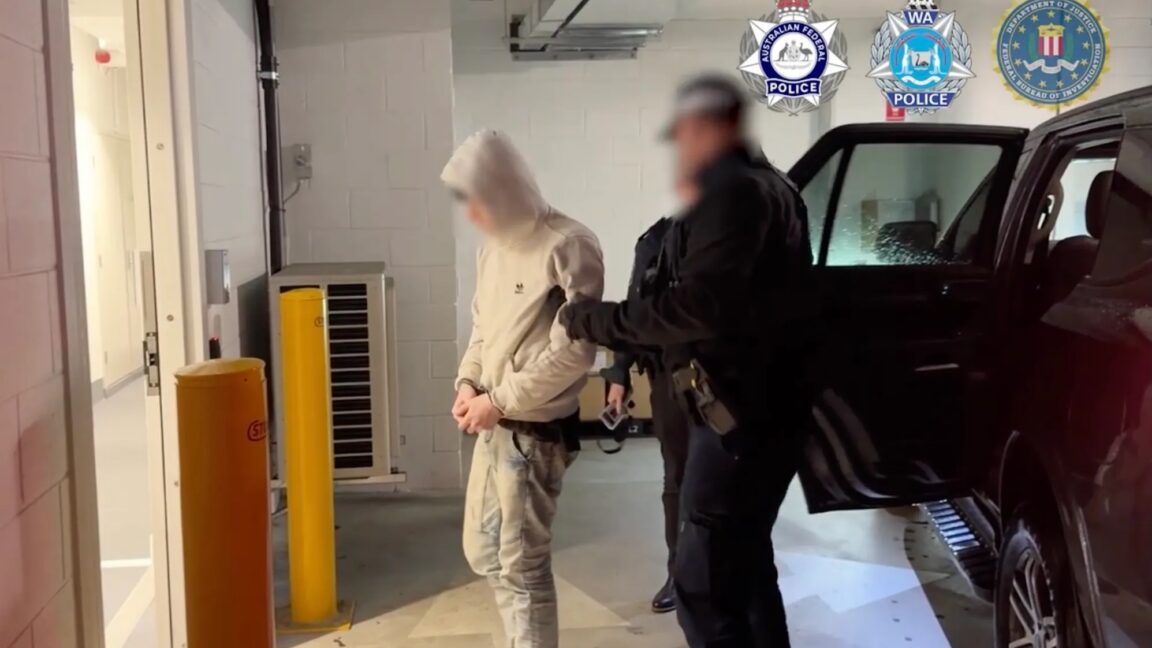
Δύο άνδρες στην Αυστραλία κατηγορούνται για συμμετοχή σε επιθέσεις του TeamPCP που χρησιμοποίησαν το σκουλήκι Shai-Hulud για να μολύνουν πακέτα ανοικτού κώδικα και CI/CD pipelines, πλήττοντας...

Το Origin ανοίγει διάλογο για ανταγωνισμό στην αποθήκευση κώδικα, όμως για τις επιχειρήσεις το κρίσιμο είναι η ωριμότητα: έλεγχοι, audit logs, SSO, SBOM και integrations με...

Αναλύουμε πώς σφάλματα εξουσιοδότησης και DNS rebinding στο Paperclip οδήγησαν σε RCE τόσο σε δικτυακές όσο και σε τοπικές εγκαταστάσεις, ποια μέτρα έλαβε ο vendor και...

Η χρήση AI για τον εντοπισμό ευπαθειών σε open‑source μπορεί να προσφέρει ταχύτητα και κλίμακα, αλλά απαιτεί αυτοματοποιημένη επαλήθευση, σαφείς κανόνες αποκάλυψης και audit trails ώστε...


Το Cyber Resilience Act εισάγει νέες υποχρεώσεις για την ασφάλεια προϊόντων πληροφορικής και επηρεάζει άμεσα τη χρήση και διαχείριση ανοιχτού λογισμικού. Το κείμενο αναλύει το χρονοδιάγραμμα,...


Η επιχείρηση της CrowdStrike με συνεργάτες έκοψε τις C2 του GlassWorm, αλλά η απόσυρση 157 αναφορών στο OSV αποκαλύπτει τα προβλήματα από AI-driven ψευδώς θετικά. Αναλύουμε...


Google ενσωματώνει το CodeMender στο agent ecosystem Τι ανακοίνωσε η Google και γιατί αλλάζει τα δεδομένα Η Google έκανε
Διαγωνισμός supply-chain από TeamPCP στρέφει επιθέσεις σε open-source πακέτα, αυξάνοντας ρίσκο, μιμητισμό και εκμετάλλευση.


Αναλύουμε πώς το Shai-Hulud 2.0 παραβίασε το Trust Wallet, κλέβοντας $8,5 εκατ. μέσω κακόβουλης ενημέρωσης στον Chrome.
